Las interfaces VLAN ( etiquetado VLAN ) permiten aislar arquitecturas de red lógicas en la capa 2 del modelo OSI a través de la misma interfaz NIC física , cada una con su tabla de enrutamiento independiente. Consulte a continuación cómo configurar y administrar las interfaces VLAN.
Lista de interfaces VLAN #
Esta tabla enumera todas las interfaces VLAN configuradas en el sistema.
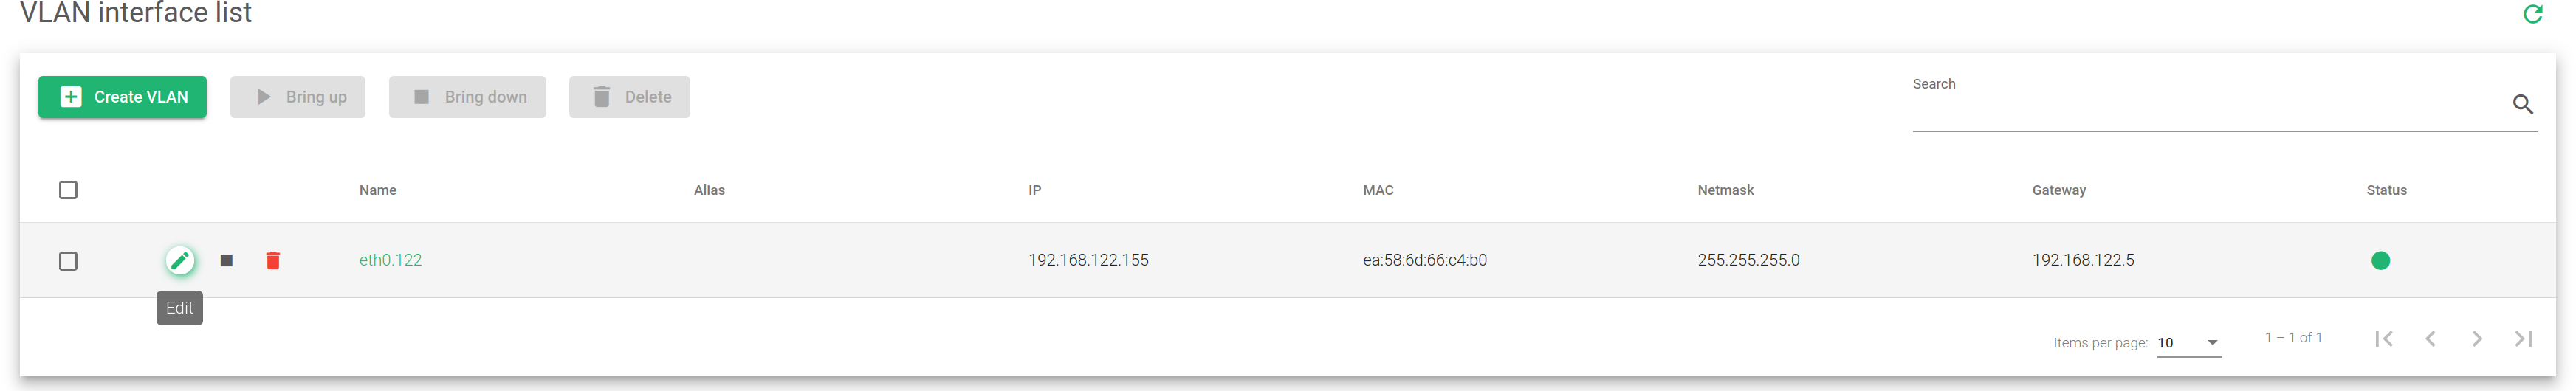
Las acciones disponibles para las interfaces seleccionadas son:
- Crear VLAN. Esta opción muestra el formulario VLAN para crear una interfaz VLAN.
- Sacar un tema. Inicia la interfaz y la configura para aceptar tráfico.
- Editar. Cambia la configuración de VLAN como su dirección IP, dirección MAC, máscara de red y puerta de enlace.
- Reducir. Cierra la interfaz y evita que acepte tráfico.
- Eliminar. Borra la configuración y elimina la interfaz VLAN.
Los siguientes son los nombres de las columnas de la tabla anterior.
Nombre. El nombre de la interfaz VLAN. También indica la NIC principal, la vinculación y la etiqueta VLAN.
alias. Un nombre para identificar fácilmente una interfaz dentro de una granja o cualquier otro servicio.
IP. Dirección IP de capa de red de la interfaz VLAN, si está configurada. Es compatible con IPv4 e IPv6.
dirección MAC. Dirección de capa de enlace de la interfaz VLAN. La VLAN la heredará de la NIC principal o de la interfaz de enlace si no está configurada.
Máscara de red. Una máscara de subred de la interfaz VLAN que está configurada. La NETMASK sólo se puede configurar si la dirección IP también está configurada.
Gateway. Puerta de enlace predeterminada utilizada por la interfaz VLAN si está configurada. Debe estar en la misma subred.
Estado. El estado de una interfaz VLAN determinada. Estos son los indicadores de estado:
- Verde. Si la interfaz virtual es UP.
- Rojo. Si la interfaz virtual es ABAJO.


