¿Qué es el ataque de reinicio HTTP/2? #
Un ataque de reinicio HTTP/2, también conocido como ataque "RST_STREAM", es un tipo de ciberataque dirigido al protocolo HTTP/2, que se utiliza para la comunicación web. En un ataque de reinicio HTTP/2, un atacante envía tramas RST_STREAM maliciosas o especialmente diseñadas a un servidor web en un intento de interrumpir o terminar una conexión HTTP/2 legítima entre el servidor y un cliente (por ejemplo, un navegador web). El marco RST_STREAM es parte del protocolo HTTP/2 y se utiliza para finalizar abruptamente una secuencia HTTP/2.
Por otro lado, el ataque de reinicio rápido HTTP/2 es una variación específica del ataque de reinicio HTTP/2 que tiene como objetivo crear interrupciones e inestabilidad en las conexiones HTTP/2 de manera más rápida y eficiente. En este ataque, un atacante envía una gran cantidad de tramas RST_STREAM en rápida sucesión a un servidor de destino. La característica clave de este ataque es la velocidad a la que se envían las tramas RST_STREAM, lo que sobrecarga las capacidades de procesamiento del servidor y hace que el servidor termine una cantidad significativa de transmisiones HTTP/2 en un corto período de tiempo.
¿Cómo funciona el ataque de reinicio HTTP/2? #
Normalmente, un ataque de reinicio HTT/2 se comporta de la siguiente manera:
1. El atacante inicia una conexión HTTP/2 con el servidor objetivo.
2. Durante la conexión, el atacante envía tramas RST_STREAM con identificadores de flujo específicos u otros parámetros maliciosos.
3. El servidor, al recibir estos fotogramas RST_STREAM, finaliza abruptamente los flujos HTTP/2 asociados, lo que provoca una interrupción de la comunicación entre el servidor y el cliente para esos flujos en particular.
4. Esta interrupción puede provocar diversas consecuencias indeseables, como la visualización incompleta de la página, interrupciones del servicio o un posible agotamiento de los recursos del servidor.
El objetivo de un ataque de reinicio HTTP/2 puede variar. Podría usarse para causar interrupción del servicio, crear condiciones de denegación de servicio (DoS) o posiblemente explotar vulnerabilidades en la pila HTTP/2 en el lado del servidor. El atacante podría utilizar este método para explotar las debilidades en el manejo de tramas RST_STREAM por parte del servidor.
¿Cómo mitigar un ataque de reinicio HTTP/2? #
Para mitigar los ataques de reinicio de HTTP/2, los administradores y desarrolladores de servidores deben mantener actualizadas sus implementaciones de HTTP/2, emplear medidas de seguridad y considerar la limitación de la velocidad y el filtrado del tráfico HTTP/2 entrante para prevenir o limitar el impacto de dichos ataques. Además, deben monitorear el comportamiento y los registros de su servidor para detectar actividades inusuales o sospechosas.
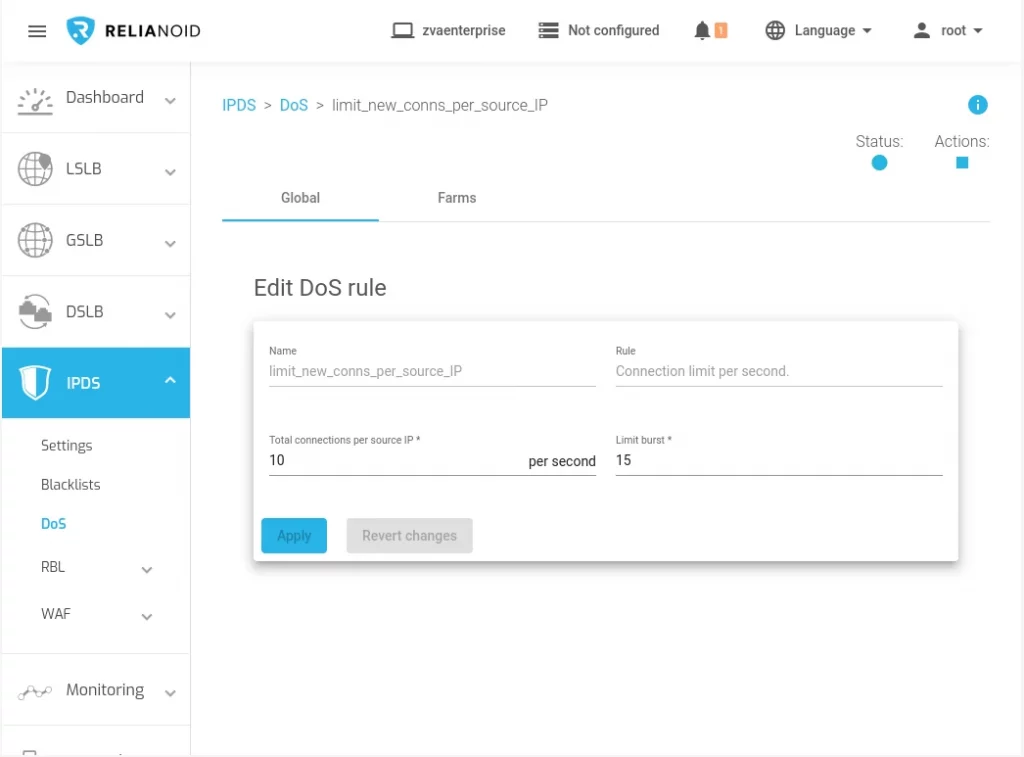
Con un Load Balancer con funciones de seguridad avanzadas, como RELIANOID Load Balancer, puede hacer uso del DoS componente incluido en el IPDS Módulo para limitación de velocidad de nuevas conexiones por cliente.