- Descripción general de la agrupación en clústeres de Azure
- Entorno de agrupación en clústeres del equilibrador de carga en la nube
- Implementar la agrupación en clústeres del equilibrador de carga en la nube en Azure
- Crear un servicio de equilibrio de carga en Azure
- Solución de problemas: este host no ha asignado una identidad del sistema
Descripción general de la agrupación en clústeres de Azure #
El siguiente artículo describe cómo configurar servicios avanzados de equilibrio de carga con RELIANOID Balanceador de carga para alta disponibilidad en la infraestructura de máquinas virtuales de Azure. Vamos a describir el procedimiento para configurar un RELIANOID Agrupe y configure un perfil de equilibrio de carga TCP para servicios HTTP de equilibrio de carga con una granja de servidores backend.
Entorno de agrupación en clústeres del equilibrador de carga en la nube #
Esta vez, vamos a demostrar cómo se podría aplicar en Azure utilizando los servicios de Azure. El siguiente diagrama describe la arquitectura que queremos implementar. Un equilibrio de carga web con RELIANOID Controlador de entrega de aplicaciones en Azure.
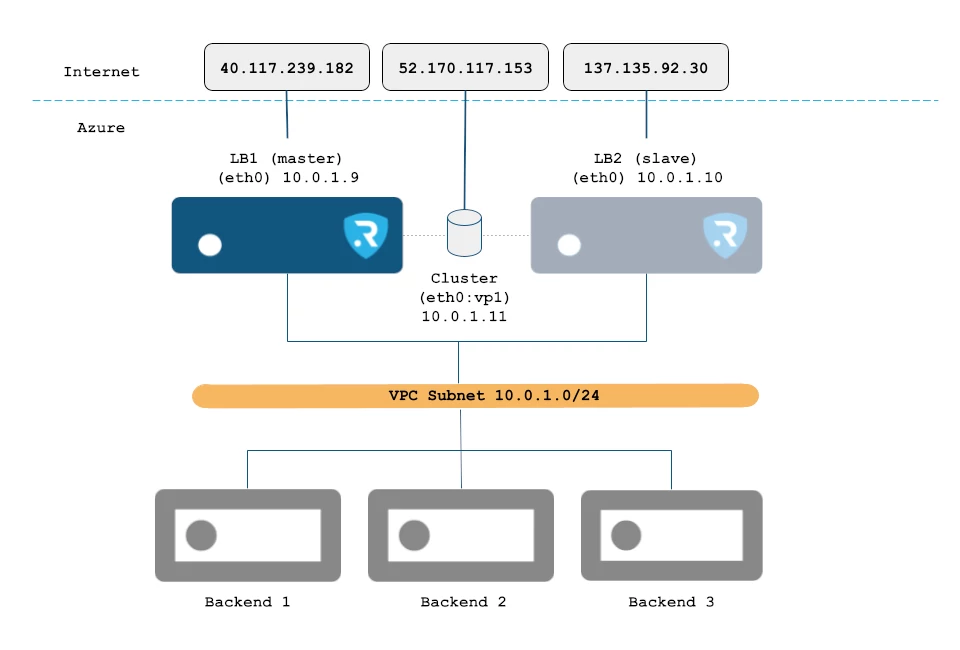
Cada RELIANOID La VM se configurará con una interfaz de red eth0 y con ambos un Público y Private IP.
LB1 está asignado a 10.0.1.9 como IP privada y 40.117.239.182 como IP pública.
LB2 está asignado a 10.0.1.8 como IP privada y 137.135.92.30 como IP pública.
Además, se asigna una IP virtual adicional (tipo Secundaria ) a LB1 con el nombre eth0:vp1 y la IP privada 10.0.1.11 , que se utilizará para configurar un servicio virtual o una granja para el balanceo de carga y se incluirá como parte del clúster para crear alta disponibilidad. Solo un nodo del clúster tendrá asignada dicha IP virtual a la vez: el nodo maestro (o activo) actual. Esta IP virtual es accesible a través de la IP pública 52.170.117.153 , que los usuarios utilizan para conectarse al servicio virtual publicado.
Los servidores backend, que ejecutan la aplicación real, están configurados como máquinas virtuales en la nube dentro de la red privada 10.0.1.0/24 . De esta forma, los servidores reales no están expuestos a Internet.
Implementar la agrupación en clústeres del equilibrador de carga en la nube en Azure #
Para configurar la arquitectura representada, implementaremos dos instancias del RELIANOID Equilibrador de carga, accesible a través del Azure Marketplace. Simplemente navegue a la página de inicio del portal de Azure, seleccione Crear un recursoy buscar el RELIANOID Balanceador de carga producto.
Puede personalizar cada parámetro de VM para los nodos del equilibrador de carga de manera similar a cualquier otra máquina virtual. Estas son las consideraciones clave:
Tamaño: Para nuestras necesidades, B1ls es adecuado
Interfaz de red: Se crea una interfaz de red asociada para cada máquina del equilibrador de carga. Configure su IP pública, red privada y grupo de seguridad en el formulario de creación del balanceador. Recuerde que la IP pública es imprescindible para acceder a la interfaz gráfica de usuario (GUI). Asegúrese de que la red virtual seleccionada coincida con aquella donde se encuentran el otro equilibrador y los backends, ya que cada red virtual está aislada de las demás.
Identidad administrada: Se requiere TI para habilitar un identidad administrada asignada por el sistema. En la Gestión sección, habilitar el Identidad opción. Para eso, su cuenta necesita el Colaborador de máquina virtual asignación de roles. Para obtener más información sobre esta sección, consulte la Configurar identidades administradas para Azure.
Después del despliegue del RELIANOID máquinas virtuales balanceadoras de carga donde Estado de la instancia están mostrando Correr modo, se necesitan algunas configuraciones para la accesibilidad y la agrupación:
1. Grupos de seguridad: RELIANOID utiliza el Puerto TCP 444 para fines de gestión de GUI web HTTPS y la Puerto TCP 22 en SSH para gestión de línea de comandos y servicios de agrupación en clústeres. Además, cada Puerto virtual Los archivos utilizados en los servicios virtuales del equilibrador de carga deberán incluirse en su grupo de seguridad. En este caso, tenemos que configurar la regla entrante para permitir el tráfico entrante en el Puerto TCP 80 para obtener acceso a nuestros servicios HTTP backend. Estas configuraciones de red se pueden configurar en un grupo de seguridad de red.
2. Acceso a identidad administrada: Para la agrupación en clústeres es necesario otorgar acceso a los recursos mediante Azure RBAC. Navegue hasta el recurso deseado y seleccione Control de acceso (IAM) Luego seleccione Agregar > Agregar asignación de roles. En esta sección, seleccione el Colaborador de máquina virtual papel en el Rol > Roles de administrador privilegiado. En la siguiente pestaña Miembros selecciona Asignar acceso a la identidad administrada y haga clic en + Seleccionar miembros. Finalmente, seleccione el Suscripción, Virtual Machine as Identidad administrada asignada por el sistema y seleccione ambas máquinas virtuales de equilibrador de carga. Haga clic en Seleccionar, luego Siguiente y finalmente Revisar + asignar.
3. Interfaces de red: Busque las interfaces de red creadas para ambas máquinas virtuales y haga clic en el Configuraciones IP sección. En el Domina el nodo (LB1), necesitamos dos direcciones IP diferentes: A Principal IP pública y privada, y una o más Secundaria IP privada virtual (e IP pública opcional) asignada al servicio de agrupación en clústeres utilizado para fines de equilibrio de carga de HA. En el Esclavo nodo (LB2), sólo el Principal será necesario, ya que RELIANOID El servicio de clustering cambiará el Secundaria en el nodo activo (nodo con rol Maestro actual).
Una vez configuradas las direcciones IP, se podrá acceder a los Load Balancers virtuales de la siguiente manera:
Se podrá acceder a LB1 a través de https://40.117.239.182:444 usuario raíz y contraseña la identificación de instancia.
LB1 será accesible a través de ssh en IP 40.117.239.182, esto se configura en el momento de la implementación de la máquina virtual.
Se podrá acceder a LB2 a través de https://137.135.92.30:444 usuario raíz y contraseña la identificación de instancia.
LB2 será accesible a través de ssh en IP 137.135.92.30, esto se configura en el momento de la implementación de la máquina virtual.
Si considera cambiar el nombre de host antes de continuar, reinicie la instancia de la máquina virtual para aplicar los cambios.
Cuando el acceso a la interfaz gráfica web se haya realizado correctamente, verá dos valores importantes: el nombre de host y la clave del certificado . Ambas informaciones son únicas para cada balanceador de carga y están relacionadas con la licencia de activación. Utilice esta información en la siguiente URL, como se describe: https://www.relianoid.com/activate-enterprise-edition-cloud-evaluation/.
Una vez completado el formulario, el navegador descargará el certificado de activación. Cargue la licencia de activación PEM recibida a través de la GUI web en cada balanceador de carga. Una vez hecho esto, la GUI web se desbloquea y todas las funciones están totalmente habilitadas y operativas. Realice el mismo procedimiento de activación en ambos nodos LB1 y LB2.
Ahora estamos listos para configurar el RELIANOID Servicio de clúster. Vaya a la GUI web de Load Balancer en LB1 a través de la IP pública asignada https://40.117.239.182:444Sección Sistema > Clúster para llenar el siguiente formulario:
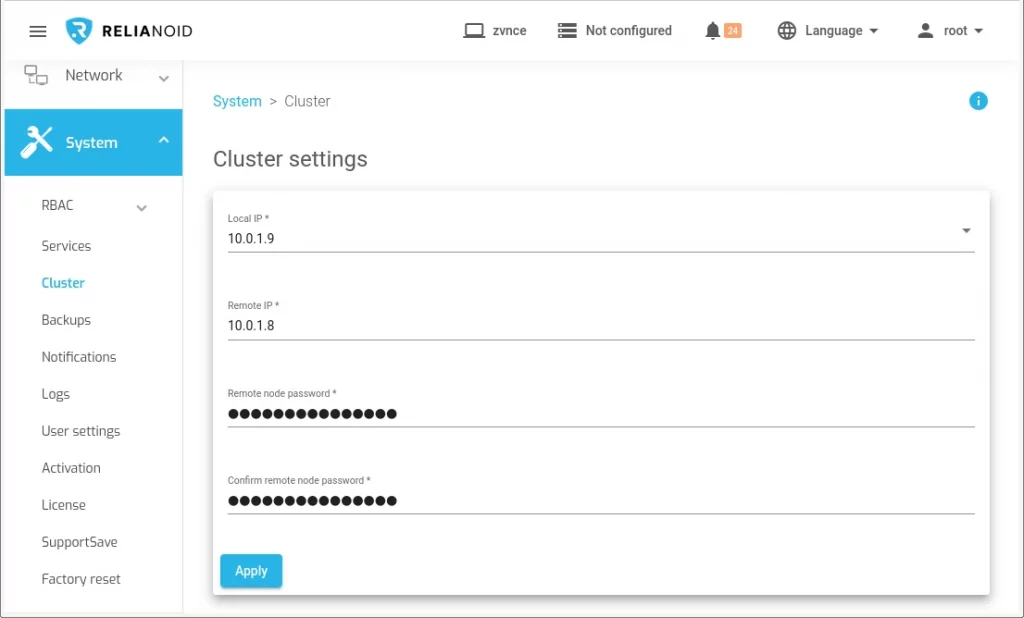
Configurar el clúster:
- IP local: seleccione la IP y la NIC de eth0.
- IP remota: ingrese aquí la IP de eth0 en el nodo LB2.
- Contraseña del nodo remoto y Confirma contraseña: ingrese aquí la contraseña de root para ssh en el otro nodo, por defecto el ID de instancia de LB2.
Haz clic en el botón Generar y espera unos segundos; mientras tanto, el nodo donde ejecutes la configuración asumirá el rol de Maestro (LB1) y el otro (LB2) asumirá el rol de Esclavo.
Crear un servicio de equilibrio de carga en Azure #
En este punto, RELIANOID El clúster se configuró en Azure y está listo para funcionar, así que configuremos nuestro primer servicio de equilibrio de carga en clúster, un servicio de equilibrio de carga de red simple para aplicaciones web. Ir a LSLB > Granjas > Crear granja con los siguientes parámetros.
Tenga en cuenta que la IP virtual 10.0.1.11 utilizada es la IP virtual configurada previamente y un recurso del clúster al que siempre se podrá acceder desde el nodo maestro . Pulse Aplicar y continúe configurando la sección Servicios con la dirección IP privada de los backends.
Utilice la persistencia de IP con un tiempo de espera de 60 segundos por si necesita garantizar que la misma IP del cliente se conecte al mismo servidor backend durante un período determinado. Configure las comprobaciones de estado avanzadas con FarmGuardian . Utilice check_tcp como una comprobación de estado simple para verificar que el puerto TCP 80 del servidor backend esté abierto en cada servidor. A continuación, añada las IP internas y el puerto de los servidores backend donde se ejecutan los servicios web.
Ahora pruebe la conexión a la IP pública http://52.170.117.153/ asignada a la IP interna 10.0.1.11 , la conexión pasará a través del balanceador de carga usando eth0:vp1 y se reenviará a uno de los backends disponibles.
Luego, se fuerza el cambio de rol del nodo maestro en el clúster; por ejemplo, se reinicia el nodo con dicho rol. El otro nodo asumirá el servicio virtual y se conectará nuevamente a la IP pública. Las conexiones de los clientes, tanto las actuales como las nuevas, se establecerán con el mismo servidor backend, pero esta vez a través del nuevo nodo maestro.
Solución de problemas: este host no ha asignado una identidad del sistema #
Si recibe el mensaje: « Este host no tiene asignada una identidad del sistema. Configúrela en Azure Portal », significa que el cliente de Azure waagent , la CLI de Azure o la identidad del sistema no se han configurado correctamente para el equilibrador de carga. Para solucionar este problema, pruebe los siguientes comandos desde el equilibrador de carga:
root@noid-ee-01:~# systemctl status walinuxagent
root@noid-ee-01:~# az login --identity
root@noid-ee-01:~# az account show

Si waagent y azure-cli no están instalados en el sistema, ejecute los siguientes comandos:
root@noid-ee-01:~# apt-get install waagent azure-cli
Disfrute del equilibrio de carga y la agrupación en clústeres avanzados en Azure con RELIANOID!


