¿Cómo funciona Exchange 2016? #
Microsoft Exchange 2016 forma parte de las aplicaciones de servidor de Microsoft que proporcionan servicios de correo electrónico, buzón de correo, libreta de direcciones, acceso de clientes, conectores de detección automática, entre otros.
Para un servidor independiente, Microsoft Exchange 2016 utiliza los siguientes puertos de red:
TCP / 25 y TCP / 465 por la SMTP y SMTPS servicios de correo, respectivamente.
TCP / 143 y TCP / 993 por la IMAP y IMAPS servicios de acceso a clientes, respectivamente.
TCP / 110 y TCP / 995 por la POP3 y pop3s servicios de acceso a clientes, respectivamente.
TCP / 80 y TCP / 443 por la Outlook Web Access (OWA) servicios de acceso a clientes, descubrimiento automático servicios y MAPI servicios.
Dentro de una organización, todos estos servicios en un servidor independiente no es una arquitectura válida ya que no proporciona un servicio de alta disponibilidad en caso de mantenimiento o si el servicio no funciona. Por esa razón, proponemos una arquitectura escalable que proporcione alta disponibilidad y evite un punto único de falla.
Entorno escalable de Microsoft Exchange 2016 #
A continuación se muestra el entorno propuesto para construir servicios de Microsoft Exchange 2016 en alta disponibilidad con una arquitectura flexible y escalable.
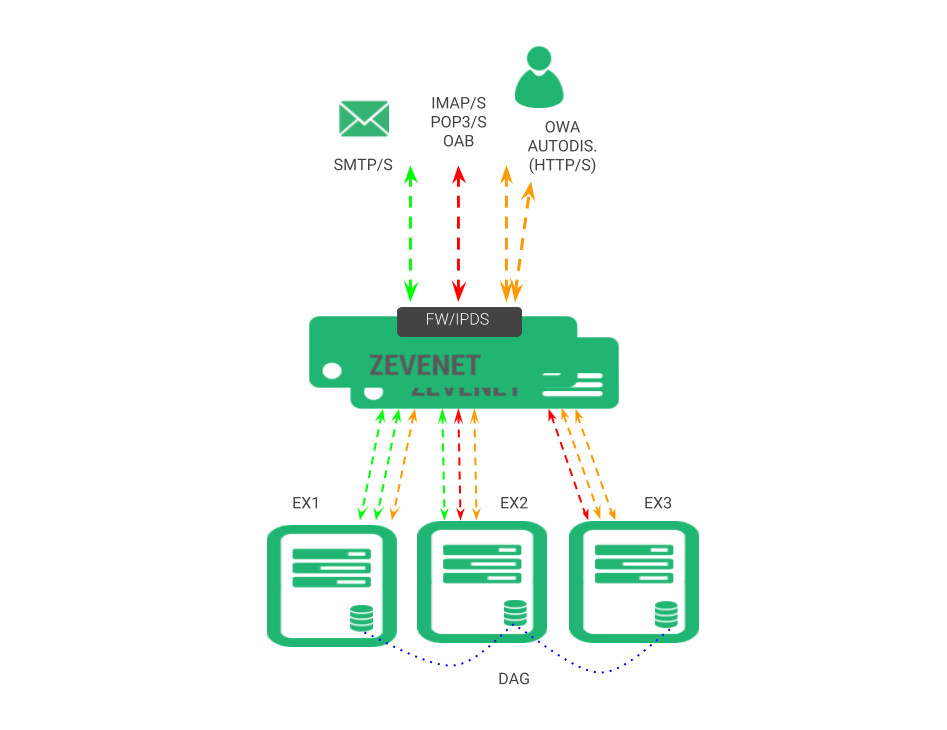
Con esta arquitectura se pueden lograr servicios Exchange 2016 aislados para evitar que un servicio afecte a otro durante el mantenimiento o falla, agrupando los servicios de correo de un lado y los servicios de acceso de clientes del otro. Además, ofrece la flexibilidad de configurar backends dedicados para cada servicio sin problemas.
Requisitos #
En primer lugar, estas configuraciones deben abordarse en los servidores backend para convertirlo en un servicio escalable:
1. Cree un nombre de servicio . Es necesario configurar los directorios virtuales o el espacio de nombres de Exchange 2016 con un nombre de servicio, evitando el uso del nombre de host, que es la configuración predeterminada (por ejemplo, exchange.mydomain.com ). El nuevo espacio de nombres se utilizará en la CRT para la CA con el fin de generar un nuevo certificado seguro para el servicio. Además, el espacio de nombres seleccionado debe incluirse en el DNS corporativo para que se resuelva a la dirección virtual de las granjas que se crearán en el balanceador de carga.
2. Servicio MAPI . Exchange 2016 ya no utiliza puertos dinámicos para este servicio. Es compatible con HTTP y está habilitado de forma predeterminada, pero no olvide configurarlo correctamente. Para obtener instrucciones específicas sobre cómo habilitar, configurar y probar MAPI a través de HTTP, consulte https://technet.microsoft.com/en-us/library/mt634322(v=exchg.160).aspx.
3. Configure el servicio DAG para la replicación de la base de datos . Habilitar el grupo de disponibilidad de la base de datos (DAG) en la matriz CAS permitirá crear un servicio de replicación en clúster de buzones entre los servidores.
4. Cree los servicios de balanceo de carga . A continuación se explicará cómo configurar los servicios virtuales necesarios. Tenga en cuenta que, según sus necesidades, no será necesario crearlos todos.
Crear los servicios virtuales de Exchange #
Una vez que una unidad de RELIANOID está implementado y se configuran los primeros parámetros de arranque, siga las instrucciones que se describen a continuación.
En primer lugar, cree una interfaz virtual dedicada para los servicios de Exchange accediendo a la sección de menú Red | Interfaces virtuales, como se muestra a continuación.
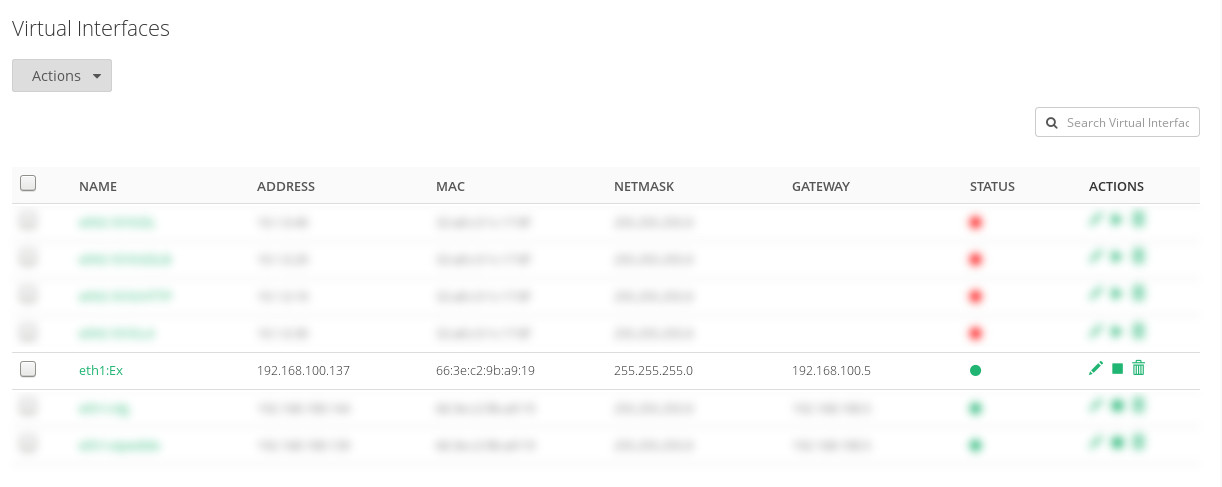
Esta dirección IP será la IP virtual para nuestros servicios de Exchange y será necesario que nuestro DNS corporativo la resuelva al consultar exchange.mydomain.com.
A continuación, el balanceador de carga está listo para crear los servicios virtuales. Accediendo a la sección del menú LSLB | Granjas, puede crear todas las granjas de balanceo de carga propuestas para aislar los diferentes servicios de Exchange 2016, que se describirán en detalle en las siguientes secciones.
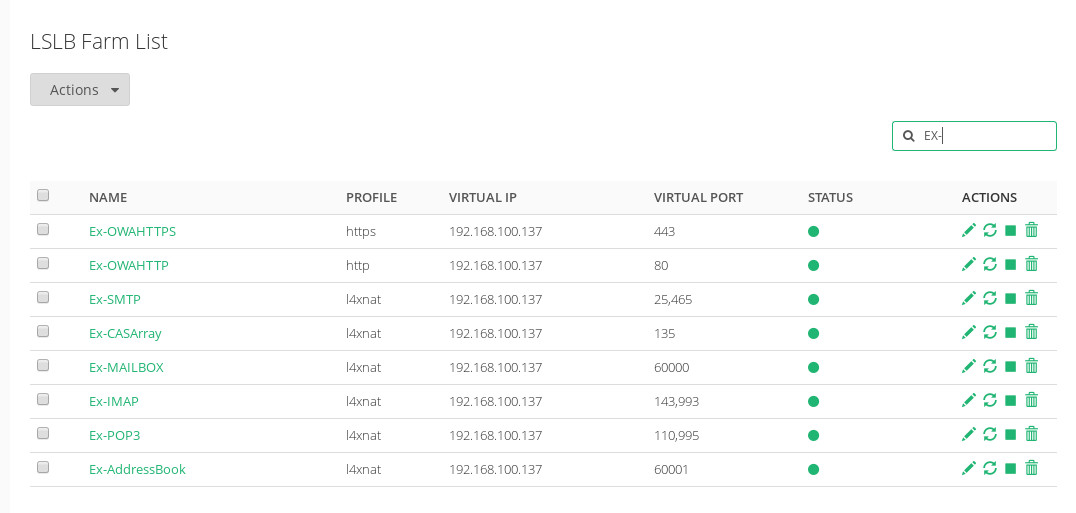
Crear servicio virtual SMTP/S #
Se trata de una granja LSLB con perfil L4 que se utilizará como servicio de correo virtual, el cual utiliza los puertos TCP 25 y 465 en caso de que la seguridad esté habilitada en los servidores backend.
En la sección Servicios podemos configurar una comprobación de estado avanzada para SMTP.
check_smtp -H HOST -w 30 -c 30 -p 25 -t 32
Si se utiliza más de un puerto en el servicio virtual, será una buena práctica probar los diferentes puertos en una sola verificación de estado.
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Crear servicio virtual IMAP/S #
Se trata de una granja LSLB con perfil L4 que se utilizará para proporcionar conectividad de cliente a su buzón mediante IMAP , que utiliza los puertos TCP 143 y 993 si la seguridad está habilitada en los servidores backend. Tenga en cuenta que este es un servicio opcional; confirme si Exchange 2016 tiene habilitados los puertos IMAP.
En la sección Servicios podemos configurar una comprobación de estado sencilla para IMAP, como se muestra a continuación.
check_tcp -H HOST -p 143 -w 30 -c 30 -t 32
Si se utiliza más de un puerto en el servicio virtual, será una buena práctica probar los diferentes puertos en una sola verificación de estado.
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Crear servicio virtual POP3/S #
Se trata de una granja LSLB con perfil L4 que se utilizará para proporcionar conectividad de cliente a su buzón mediante POP3 , el cual utiliza los puertos TCP 110 y 995 si la seguridad está habilitada en los servidores backend. Tenga en cuenta que este es un servicio opcional; confirme si Exchange 2016 habilita los puertos POP3.
En la sección Servicios podemos configurar una comprobación de estado sencilla para POP3 como se muestra a continuación.
check_tcp -H HOST -p 110 -w 30 -c 30 -t 32
Si se utiliza más de un puerto en el servicio virtual, será una buena práctica probar los diferentes puertos en una sola verificación de estado.
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Crear servicio virtual de buzones RPC CAS #
Esta es una granja LSLB con perfil L4 que se utilizará para el servicio de buzón que utiliza el puerto TCP que se fijó en un paso anterior, en nuestro ejemplo será 60000.
En la sección Servicios podemos configurar una comprobación de estado sencilla para este servicio, como se muestra a continuación.
check_tcp -H HOST -p PUERTO -w 30 -c 30 -t 32
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Crear servicio virtual de libreta de direcciones de Outlook #
Esta es una granja LSLB con perfil L4 que se utilizará para los servicios de libreta de direcciones que utilizan el puerto TCP que se fijó en un paso anterior, en nuestro ejemplo será 60001.
En la sección Servicios podemos configurar una comprobación de estado sencilla para este servicio, como se muestra a continuación.
check_tcp -H HOST -p PUERTO -w 30 -c 30 -t 32
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Crear servicio virtual de matriz CAS #
Se trata de una granja LSLB con perfil L4 que se utilizará para los servicios de la matriz CAS, que utiliza el puerto TCP 135 de forma predeterminada.
En la sección Servicios podemos configurar una comprobación de estado sencilla para este servicio, como se muestra a continuación.
check_tcp -H HOST -p PUERTO -w 30 -c 30 -t 32
Finalmente, configure los backends para que se utilicen como servidores reales para estos servicios.
Cree servicios virtuales OWA con descarga SSL #
Este servicio proporciona acceso web al correo electrónico a los clientes y se puede ofrecer a través de los puertos TCP 80 y 443. En este caso, proponemos utilizar la descarga SSL en el balanceador de carga, de modo que los servidores Exchange no tengan que gestionar la carga web SSL y solo acepten conexiones HTTP.
Para construirlo, primero creamos una granja LSLB con perfil HTTP en el puerto 80 y en la sección Servicios configuramos la redirección a HTTPS como se muestra a continuación.

Tenga en cuenta que utilizamos el dominio del servicio; en nuestro ejemplo, será exchange.mydomain.com . No es necesario insertar servidores backend, ya que todo el tráfico se redirigirá a otra granja de servidores segura.
Finalmente, reinicie la nueva granja para aplicar los cambios.
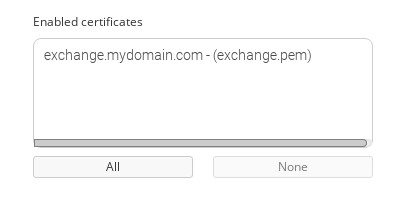
Luego, cree una nueva granja LSLB con perfil HTTP y escucha HTTPS en el puerto 443 con el mismo certificado utilizado en los servicios Exchange CAS Array convertidos al formato PEM. Y luego agréguelo en el servicio como se muestra a continuación.
Finalmente, configure la verificación de estado avanzada y agregue los servidores backend que se conectan al puerto 80.
check_http -H HOST -S -w 10 -c 10 -t 11 -u /owa/healthcheck.htm --expect='200'
Reinicie el servicio para aplicar los cambios.
Exchange 2016 en configuración de alta disponibilidad y recuperación automatizada ante desastres #
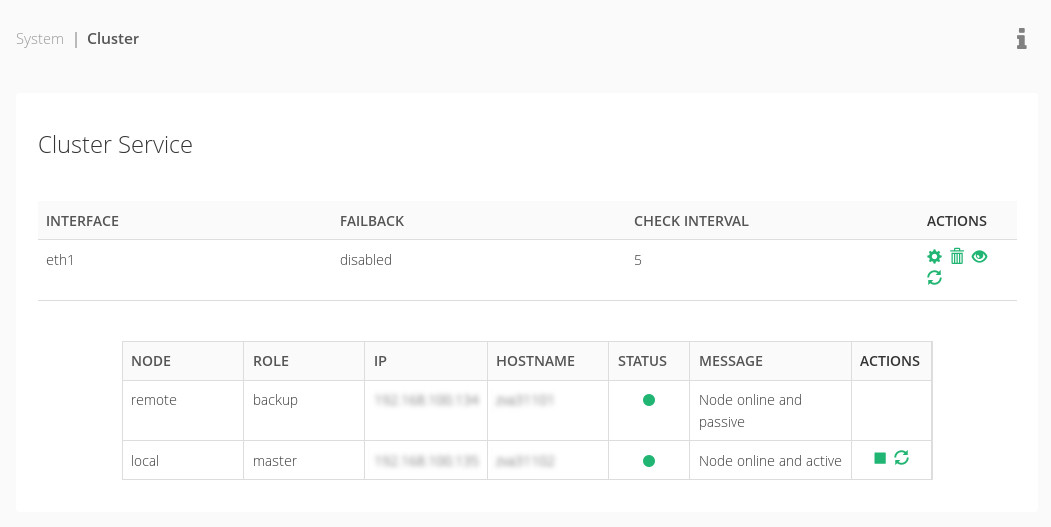
Es necesario que una vez tengamos todos los servicios equilibrados y en alta disponibilidad, para evitar el punto único de fallo en el caso de que el balanceador de carga se caiga o por tareas de mantenimiento.
Como RELIANOID La solución de agrupación en clúster replica todas las conexiones y sesiones en tiempo real, creando un clúster que los clientes pueden cambiar de forma transparente de un nodo a otro sin interrupciones. El servicio de clúster proporciona alta disponibilidad en la capa de entrega de aplicaciones, pero también capacidades de recuperación automática ante desastres que se pueden configurar fácilmente a través de la sección Sistema | Grupo.
Seguridad mejorada de Exchange 2016 #
RELIANOID El sistema de detección y prevención de intrusiones agrega una capa de seguridad adicional a los servicios de Exchange, para que podamos garantizar que las solicitudes de conexión de nuestros sitios sean confiables. Recomendamos habilitar este módulo si alguno de nuestros servicios virtuales es público en Internet.
¡Disfrute de sus servicios Exchange de alta disponibilidad!
Algunas referencias utilizadas en este artículo:
https://docs.microsoft.com/en-us/exchange/plan-and-deploy/deployment-ref/network-ports?view=exchserver-2019
https://sysadminblogger.wordpress.com/tag/zen-load-balancer-exchange-2016/
https://sysadminblogger.wordpress.com/tag/zevenet-load-balancer-exchange-2016/
http://josemct.com/blog/2016/06/22/client-access-server-cas-array-zen-load-balancing/
https://blogs.technet.microsoft.com/exchange/2015/10/08/load-balancing-in-exchange-2016/


