Resumen #
FortiADC es un controlador de entrega de aplicaciones desarrollado por Fortinet. Su objetivo es proporcionar seguridad de aplicaciones, gestión del tráfico y disponibilidad de aplicaciones que se ejecutan en servidores. Sin embargo, RELIANOID tiene ventaja en la implementación y disponibilidad de la nube. Uno puede crear una cuenta en la nube a través de ZVNnubeo implementar un nodo directamente desde AWS o Microsoft Azure mercado.
Si necesita un ADC más flexible con funciones de seguridad de próxima generación, equilibrio de carga de capa 4 y 7, equilibrio de carga global, equilibrio de carga de enlace, etc., agárrese fuerte. En este artículo, discutiremos los conceptos de FortiADC y usaremos esos conceptos para realizar configuraciones similares en RELIANOID ADC.
Requisitos previos #
Estos son los requisitos previos antes de migrar de FortiADC a RELIANOID ADC.
- Una instancia de RELIANOID ADC debe instalarse en su estación de trabajo, bare metal, entorno virtual o con ZVNnube. Para la implementación local, solicitar una evaluación.
- Debe tener acceso a la interfaz gráfica web. Si no lo haces, sigue esto rápido. guía de instalación.
- Debe estar familiarizado con FortiADC y conocer sus conceptos.
- Debe poder crear un servidor virtual con RELIANOID. Sigue esta guía: Configuración de Servidores Virtuales de Capa 4 y Capa 7.
Conceptos Básicos #
Equilibrio de carga de enlaces: El equilibrio de carga de enlaces se refiere a la distribución del tráfico de red entre múltiples WAN conexiones o ISPs para optimizar el rendimiento de la red y aumentar la confiabilidad. La confiabilidad se logra mediante el uso de enlaces ascendentes a diferentes ISP para lograr redundancia. Si un ISP deja de funcionar, se produce una conmutación por error al servicio disponible. RELIANOID proporciona un sistema de conmutación por error de enlace ascendente incorporado para el equilibrio de carga del enlace a través de DSLB.
Equilibrio de carga global: El equilibrio de carga global se refiere a la distribución del tráfico de red entre múltiples servidores o recursos en diferentes centros de datos ubicados en varias ubicaciones geográficas para brindar una mejor experiencia de usuario a los clientes en esas regiones. RELIANOID tiene una solución sólida para el equilibrio de carga entre centros de datos utilizando GSLB .
Alta disponibilidad: La alta disponibilidad es la capacidad de un sistema, aplicación o servicio de permanecer operativo y accesible para los usuarios con un tiempo de inactividad mínimo. Se puede lograr una alta disponibilidad mediante la creación de mecanismos de conmutación por error, que permitan que el sistema cambie automáticamente a un recurso secundario o de respaldo en caso de una falla. Se puede lograr HA a través de un Cluster in RELIANOID ADC.
Equilibrio de carga del servidor: Se refiere al equilibrio de carga del tráfico web entrante dentro de una red local privada. RELIANOID proporciona LSLB Módulo para equilibrio de carga, inspección y control del tráfico local.
Grupos de servidores: Un grupo de servidores es un grupo de servidores reales configurados para trabajar juntos para proporcionar un servicio o aplicación específica. Se puede configurar un grupo de servidores en RELIANOID ADC creando un Servicio.
Registro e informes: El registro y los informes brindan la capacidad de rastrear y analizar el rendimiento de un equilibrador de carga y los servidores en un grupo, incluida información como el tráfico entrante, el uso de recursos y los errores. RELIANOID proporciona un sistema de registro a través de Sistema >> Registros. Para informar, se puede acceder Sistema >> Notificaciones. Las notificaciones incluyen correo y alertas.
Seguridad: Todas las aplicaciones basadas en web necesitan sistemas de seguridad para monitorear y filtrar el tráfico entrante a un equilibrador de carga para eliminar el tráfico malicioso o permitir el acceso a una ubicación geográfica específica. Se puede lograr esta funcionalidad a través de la IPDS módulo cuando se utiliza RELIANOID. Este módulo proporciona WAF, DoS protección, un RBL, y Listas negras.
Servidores reales: Los servidores reales son servidores físicos o virtuales que forman parte de un grupo de servidores y manejan el procesamiento y la entrega de solicitudes. Estos servidores son responsables de ejecutar las aplicaciones o servicios proporcionados a los clientes. Los servidores reales son los mismos que Backends in RELIANOID ADC.
Servidor virtual: Un servidor virtual es una interfaz frontal con un escucha, una IP y un puerto para recibir tráfico web y luego distribuir ese tráfico a un grupo de servidores o servicio apropiado. RELIANOID proporciona una funcionalidad similar a través de un Fincas.
Verificaciones de salud: Estos son comandos que monitorean la disponibilidad de los Backends y los servicios que brindan. Lo logran ejecutando ICMP o comandos HTTP personalizados para rastrear la disponibilidad del servicio. RELIANOID proporciona mecanismos de salud precargados y una forma de realizar controles de salud personalizados a través de guardián de la granja.
Configuraciones de ejemplo: equilibrio de carga de enlaces #
Cuando los servidores host se cargan con procesos y solicitudes, se debe utilizar una estrategia de salida que distribuya este tráfico a través de múltiples WAN para responder a estas solicitudes rápidamente, evitando un cuello de botella en la red y un rendimiento lento. Esta estrategia de salida exige un equilibrio de carga en el enlace ascendente. En cuanto a los costos, se puede reducir el costo del ancho de banda de Internet utilizando múltiples enlaces de Internet de bajo costo en lugar de un enlace de alto costo.
Tanto Zevenet como Fortinet ofrecen balanceo de carga de enlaces. El balanceador de carga de enlaces de Zevenet forma parte de un paquete ADC y se proporciona a través del módulo DSLB.
Configuraremos el equilibrio de carga de enlace ascendente activo-activo con Zevenet ADC basándose en las configuraciones de FortiGate.
Configuraciones de Fortinet #
Estas configuraciones de Fortinet actuarán como nuestra base al migrar configuraciones de Uplink de Fortinet a RELIANOID. Se supone que ya está familiarizado con ellos, por lo que será más fácil seguirlos.
Agregar enlaces de puerta de enlace #
- Haga clic en Equilibrio de carga de enlaces >> Grupo de enlaces >> Puerta de enlace.
- Ingrese un Nombre para identificar un enrutador, por ejemplo WAN1, WAN2, ISP1 o ISP2.
- Ingrese el enrutador Dirección IP.
- Opcionalmente Habilitar controles de salud.
- Configure Ancho de banda entrante.
- Configure Ancho de banda saliente.
- Establecer Umbral de desbordamiento entrante.
- Establecer el umbral de desbordamiento saliente.
- Haga clic en el botón Guardar .
Agregar un grupo de enlaces #
- Haga clic en Balance de carga de enlace >> Grupo de enlace.
- Ingrese un Nombre para Identificar al Grupo.
- entrar: Tipo de dirección como IPV4.
- Para configuraciones Activo-Activo, elija Método de ruta: Round Robin ponderado.
- Activar Ruta de proximidad.
Agregar miembro del enlace #
- Dentro de la sección Miembro vinculado, haga clic en Crear nuevo formulario.
- Ingrese un Nombre para identificar a un miembro.
- Seleccione un Gateway enlace para el primer enlace.
- Asignar un grosor de 1 y haga clic en el botón guardar.
- Repita el procedimiento para agregar un segundo miembro del vínculo.
- Haga clic en el botón Guardar para guardar también el grupo de enlaces.
Agregar una política de enlace #
- Haga clic en Balance de carga de enlaces >> Política de enlaces.
- Seleccione el grupo de enlaces creado previamente como Grupo de enlaces predeterminado.
- Haga clic en el botón Guardar .
- Haga clic en el botón Crear nuevo formulario para agregar una nueva política.
- Seleccione un Interfaz de ingreso.
- Seleccione el elemento tipo de fuente como dirección y Fuente como cualquier.
- Seleccionar Tipo de destino como Servicio y elegir TODO.
- Seleccionar Tipo de grupo como Grupo de Enlace y utilizar el grupo creado previamente.
- Haga clic en el botón Guardar .
RELIANOID externa (Biomet XNUMXi) #
En esta sección, configuraremos el equilibrio de carga del enlace ascendente con RELIANOID ADC. Se supone que tiene al menos 2 enrutadores de diferentes ISP a los que desea redirigir su tráfico saliente. Esto dependerá de si deseas una conexión activa-activa o activa pasiva.
Contiene: pescado (Tilapia).
Crear nombres de alias #
- Haga clic en Red >> Alias >> Crear alias de IP.
- Escriba el Dirección IP del Primer Enrutador.
- Ingrese un Nombre que lo identifica fácilmente.
- Haga clic en el botón Aplicar .
- Repita el proceso para agregar un nombre de alias para el segundo enrutador.
Crear una granja DSLB #
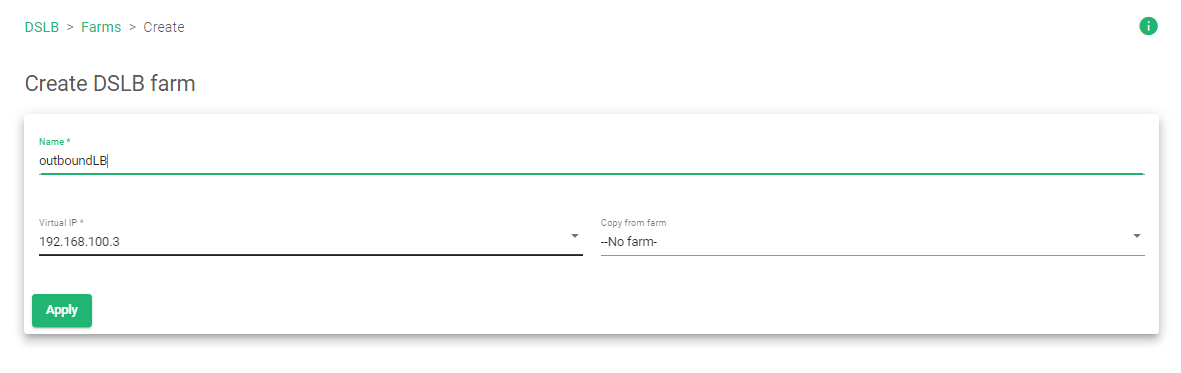
- Haga clic en DSLB >> Granjas >> Crear Granja.
- Ingrese un Nombre para identificar fácilmente esta finca.
- Seleccione el elemento IP virtual DIRECCIÓN. Esta dirección IP actuará como puerta de enlace para su equilibrador de carga.
- Haga clic en el botón Aplicar botón para guardar las configuraciones.
Crear un servicio #
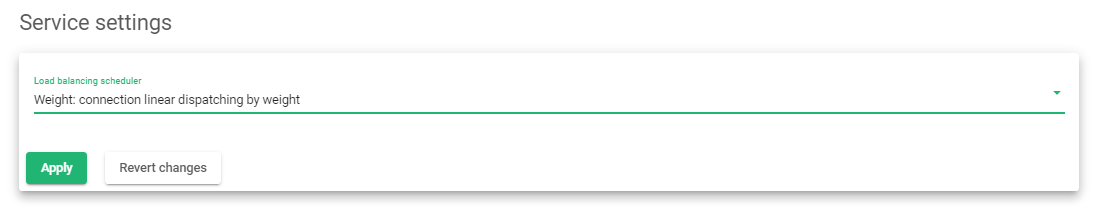
- Haga clic en el elemento Servicios
- Para configuraciones Activo-Pasivo, elija el programador del balanceador de carga como Prioridad: conexiones siempre a la mayor prioridad disponible. Para esta configuración, configuraremos una configuración Activo-Activo. Usaremos Peso: conexión de despacho lineal por peso..
- Haga clic en el botón Aplicar botón para guardar las configuraciones.
Agregar servidores #
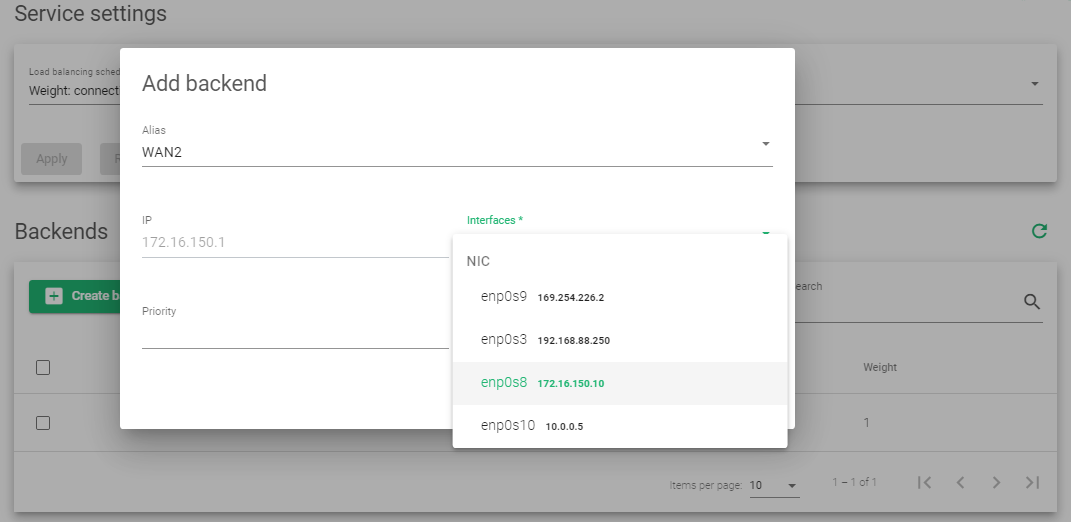
- Dentro de la sección Backends, haga clic en el Crear backend .
- Dentro del alias Sección, seleccione el nombre de alias del primer ISP o primer enrutador.
- Seleccione el elemento Fácil de usar del primer enrutador.
- Haga clic en el botón Aplicar .
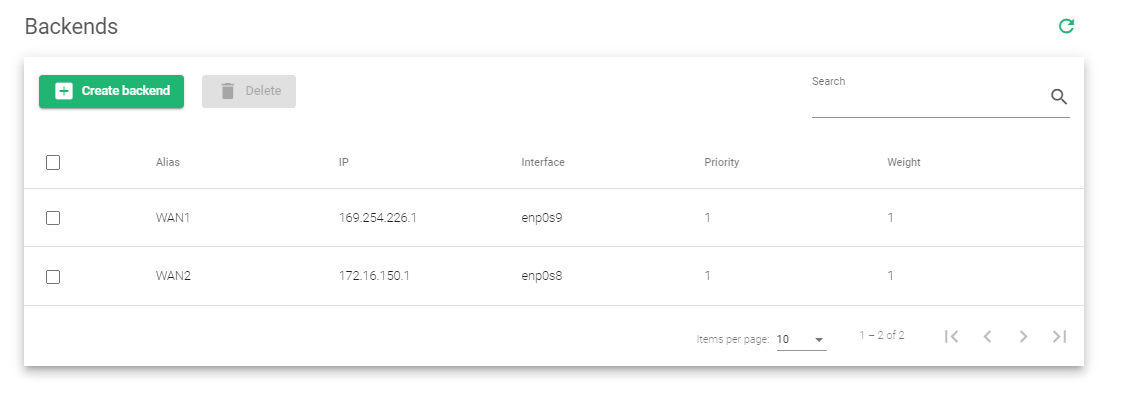
- Repita el proceso para agregar el segundo enrutador. El valor por defecto Prioridad y Peso es 1.
- En la esquina superior derecha, ubique Acciones y haga clic en el botón de reproducción verde para activar la granja.
Para obtener más recursos, arquitectura y diseño sobre el equilibrio de carga de Uplink con RELIANOID, Leer: Guía de inicio rápido para el equilibrio de carga de enlaces ascendentes.
Configuraciones de ejemplo: Seguridad (WAAP)/Configuraciones #
Un WAAP es un sistema de seguridad que proporciona protección de API y aplicaciones web contra amenazas cibernéticas. Los WAAP utilizan tecnologías avanzadas como la automatización y el aprendizaje automático para detectar y bloquear el tráfico malicioso, incluida la inyección SQL, secuencias de comandos entre sitios y otros ataques comunes. A WAP tiene características como firewalls de capa de aplicación, protección DoS y prevención de intrusiones. Estas funciones avanzadas proporcionan una solución de seguridad más sólida y completa. RELIANOID Implementa un WAAP a través del módulo IPDS.
Describiremos las configuraciones de seguridad de Fortinet con Fortigate y cómo implementar una funcionalidad similar en RELIANOID. Para este ejemplo, nos centraremos en un WAF.
Configuraciones de Fortinet #
Estas son las configuraciones de Fortinet en las que nos basaremos para crear RELIANOID Configuraciones WAF. Para acceder a estas configuraciones, instale un producto separado, FortiGate, que vinculará a su FortiADC.
Instrucciones para la impresión en alta definición
- Haga clic en Sistema >> Configuración.
- Desplácese hasta el Modo de inspección sección, cambiar de basado en caudal a apoderado, Y haga clic en Aplicar .
- Después de cambiar el modo de inspección, haga clic en Políticas de seguridad >> Firewall de aplicaciones web.
- Dentro del Signatures tabla, habilite todas las formas de protección WAF haciendo clic en el botón Alternar. Éstas incluyen SQL Injection, Ataques genéricos, Troyanos, Hazañas conocidas, robot malo, etc.
- Dentro del Limitaciones tabla, habilitar restricciones para limitar Largancia de contenido, Longitud del encabezado, Longitud total del parámetro URL, etc.
- Desplácese hacia abajo y Aplicar la política del método HTTP.
- Asignar un VIP quieres proteger haciendo clic Política y objetos >> IP virtuales.
- Asignar un Nombre para los VIP.
- Seleccione el elemento Fácil de usar en el que su ADC VIP ha sido configurado.
- Ingrese una Dirección/rango IP externo
- Ingrese un Dirección/rango IP asignado
- Haga clic en el botón OK botón para guardar las configuraciones.
- Cree una política IPV4 haciendo clic Política y objetos >> Política IPV4.
- Asigne la política IPV4 a Nombre.
- Agregue un Entrante y una Interfaz saliente.
- Además de la Fuente etiqueta, seleccione Todos.
- Además de Destino, Haga click en el botón VIP Dirección que creaste.
- Dentro del Perfiles de seguridad, alternar en Firewall de aplicaciones web .
- Dentro del Opciones de registro, activar Registrar tráfico permitido por la Todos Sesiones
- Haga clic en el botón OK .
RELIANOID externa (Biomet XNUMXi) #
RELIANOID IPDS no solo tiene capacidades WAAP sino que su firewall de aplicaciones web tiene capacidades WAF de próxima generación. El módulo IPDS ofrece protección DoS, un firewall de aplicaciones web con funciones sólidas, un RBL y una política de lista negra.
Nos centraremos en configurar un WAF para proteger contra las vulnerabilidades de OWASP en RELIANOID ADC. Por defecto, RELIANOID viene con reglas incorporadas. Algunas de estas reglas incluyen REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APLICATION-ATTACK-RFI, etc.
En esta sección, crearemos un conjunto de reglas personalizado.
Instrucciones para la impresión en alta definición
Crear conjunto de reglas #
- Haga clic en IPDS >> WAF >> Conjuntos de reglas.
- Haga clic en el botón Crear conjunto de reglas WAF .
- Asignar un Nombre para identificar el conjunto de reglas.
- En la sección Copiar conjunto de reglas campo, puede elegir de la lista desplegable. Para esta demostración, usaremos –Sin conjunto de reglas–
- Puedes asignar el Acción por defecto as Denegar: corta la solicitud y no ejecuta las reglas restantes.
- Haga clic en el botón Aplicar .
Agregar una regla #
- Después de crear un conjunto de reglas, debemos aplicar una regla a este conjunto de reglas. Haga clic en el Reglas .
- Haga clic en el botón Nueva regla .
- Hay 3 Tipos de reglas, elegiremos Acción: .
- Elija el Fase: Se recibe el cuerpo de la solicitud.
- Dentro del Resoluciones campo, elige Denegar: corta la solicitud y no ejecuta las reglas restantes. y finalmente agregar un Mareas Ideales para Lecciones por la regla.
- Haga clic en el botón Aplicar botón para guardar las configuraciones.
Agregar condiciones #
- Haga clic en la regla que acaba de crear y desplácese hasta la Condiciones .
- La sección de condiciones es donde especificamos contra qué tipo de ataque protegernos. Haga clic en el Crear condiciones .
- Dentro del Variable campo, seleccione métodos o rutas que un ataque probablemente usaría para acceder a sus servicios. En este ejemplo, agregaremos REQUEST_URI y SOLICITUD_BODY.
- Dentro del Operador sección, elija una regla contra la cual desea protegerse. Algunas de las reglas son verificarCreditCard, verificarSSN, validarUTF8Encoding, detectXXS, detectSQLi, etc. Para este ejemplo, usaremos verificar tarjeta de crédito.
- Para este operador, agregue una expresión regular en formato PCRE. Suponiendo que estamos validando Tarjetas Visa, usaremos la expresión regular
^4[0-9]{12}(?:[0-9]{3})?$dentro del campo de Operación . Tenga en cuenta que algunos operadores no requieren el parámetro de Operación.
- Haga clic en el botón Aplicar botón para crear la condición.
- En la esquina superior derecha en la Acción: sección, haga clic en el botón de reproducción verde para activar la regla.
Con esta regla implementada, ahora puedes agregarla a la granja que deseas proteger.
Para aprender más sobre la RELIANOID WAF, leer IPDS | WAF | Actualizar
Más Recursos #
Configuración de certificados SSL para el balanceador de carga.
Usando el programa Let's encrypt para generar automáticamente un certificado SSL.
Equilibrio de carga DNS con RELIANOID ADC.
Protección contra ataques DDoS.
Monitoreo de aplicaciones, estado y red en RELIANOID ADC.


