Resumen #
Al diseñar y crear aplicaciones de alta disponibilidad y escalabilidad masiva, un sistema confiable como RELIANOID ADC es una necesidad absoluta. Con la creciente demanda de entrega en tiempo real, escritura y lectura rápida en bases de datos, las marcas deben adaptarlo a las últimas especificaciones y protocolos para seguir siendo relevantes en el mercado. La seguridad es un elemento crucial para la seguridad de los datos de los clientes, y este elemento brinda RELIANOID una gran ventaja sobre HAproxy.
Como usuario actual de haproxy, discutiremos conceptos con los que ya está familiarizado y los usaremos para realizar configuraciones similares usando RELIANOID ADC.
Requisitos previos #
Se deben cumplir estos requisitos básicos para transferir configuraciones de HAproxy a RELIANOID ADC.
- Una instancia de RELIANOID ADC debe estar instalado en su PC, en un entorno virtual o sin sistema operativo, o debe tener una conexión activa ZVNnube cuenta. Solicitar una evaluación para implementación local.
- Se debe tener acceso a la interfaz gráfica web. Si no lo haces, sigue esto rápido. Guía de instalación.
- Asumimos que es un usuario activo de Haproxy y está familiarizado con los conceptos que discutiremos en la sección siguiente.
- Se debe poder crear un servidor virtual en el RELIANOID equilibrador de carga. Aquí hay una guía rápida: Configuración del servidor virtual de capa 4 y capa 7
Conceptos Básicos #
En esta sección, analicemos algunos conceptos basados en la configuración de HAproxy. Resumiremos ideas similares en RELIANOID ADC y luego usarlos para describir Descarga SSL y HTTP a HTTPS redirección usando RELIANOID equilibrador de carga.
modo: El comando de modo define si el perfil de equilibrio de carga es la capa 4 o la capa 7. RELIANOID utiliza perfiles para definir si la configuración es de capa 4 o 7. Estos perfiles incluyen HTTP y L4xNAT
conexión de tiempo de espera: El tiempo de espera de conexión define cuánto tiempo debe esperar HAproxy antes de conectarse a un servidor backend. RELIANOID usos tiempo de espera de conexión backend. El valor predeterminado es 20 segundos.
cliente de tiempo de espera: Esta configuración define cuánto tiempo debe esperar HAproxy una respuesta del cliente. Si este tiempo transcurre sin recibir señal del cliente, la conexión se finalizará. RELIANOID usos tiempo de espera de solicitud del cliente. El valor predeterminado es 30 segundos.
servidor de tiempo de espera: El servidor de tiempo de espera define cuánto tiempo debe esperar HAproxy una respuesta de un servidor backend. Si transcurre este tiempo sin respuesta de un servidor backend, la conexión finalizará. RELIANOID usos tiempo de espera de respuesta de backend. El valor predeterminado es 45 segundos.
bind: Bind define una o varias direcciones IP de escucha junto con sus puertos. Este/estos puerto/s escucha/n el tráfico entrante y luego lo/s envía/n a los servidores backend. Aquí hay una expresión de ejemplo:
escuche http_https_proxy_www. enlazar ipv6@:80 enlazar ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
La sección frontal de RELIANOID El ADC es un Fincas y cuenta con oyentes que distribuyen el tráfico a varios Servicios.
maxconn: Limita la cantidad de conexiones que servirá HAproxy. Este comando evita que el equilibrador de carga se quede sin memoria. RELIANOID ADC está altamente optimizado para servidor 140,000 conexiones simultáneas en la capa 7 y superior 10 millones de conexiones en la capa 4. Sin embargo, puede establecer el número máximo de conexiones dentro de una L4xNAT perfil utilizando el Máx. Conexiones campo al configurar Backends.
cifrados de enlace predeterminados SSL: Los cifrados de enlace definen el TLS/SSL predeterminado sistemas de cifrado en HAproxy. RELIANOID El equilibrador de carga viene con precargado. alta seguridad cifrados, Descarga SSL, y el usuario final puede personalizar sus cifrados a través del seguridad personalizada bandera.
opciones de enlace predeterminadas SSL: Esta característica deshabilita o habilita versiones anteriores de TLS/SSL. Acceda a configuraciones similares a través de Parámetros HTTPS dentro de la configuración global de un perfil HTTP en RELIANOID ADC.
Configuración de ejemplo: descarga de SSL y uso de cifrados #
La descarga SSL se refiere al descifrado del tráfico SSL/TLS entrante y su reenvío a uno o más servidores sin cifrar. El balanceador de carga/proxy inverso utiliza un conjunto de algoritmos ( cifrados ) para cifrar y descifrar los datos.
El uso de algoritmos de cifrado en la terminación SSL/TLS es importante porque determina el nivel de seguridad que se ofrece a los datos transmitidos. En general, los algoritmos más robustos proporcionan una comunicación más segura, pero también pueden requerir mayor capacidad de procesamiento para cifrar y descifrar los datos. Por lo tanto, es fundamental considerar cuidadosamente qué algoritmos se utilizan en la terminación SSL/TLS, teniendo en cuenta tanto la seguridad como el rendimiento.
Configuraciones de HAproxy #
Para configurar la descarga SSL con HAproxy, utilizamos la siguiente configuración.
frontend miDominio modo http bind :80 bind :443 ssl crt /etc/ssl/certs/relianoid.com.ssl.pem default_backend domainBackends
Según el fragmento anterior, Haproxy escucha el tráfico entrante en ambos puertos, 80 y 443. Sin embargo, el puerto 443 incluye una directiva que indica el directorio donde se guarda el certificado SSL.
Mientras tanto, puede especificar los cifrados predeterminados que se utilizarán en el balanceador de carga mediante la configuración: ssl-default-bind-ciphers y la versión de ssl mediante ssl-default-bind-option.
Cifrados de enlace predeterminados SSL ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM -SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256 ssl-default-bind- opciones ssl-min-ver TLSv1.2 no-tls-tickets
RELIANOID externa (Biomet XNUMXi) #
Para lograr un resultado similar con RELIANOID, asegúrese de haber creado un perfil de granja HTTP. Si lo olvidó, consulte este artículo: Configuración del servidor virtual de capa 4 y capa 7
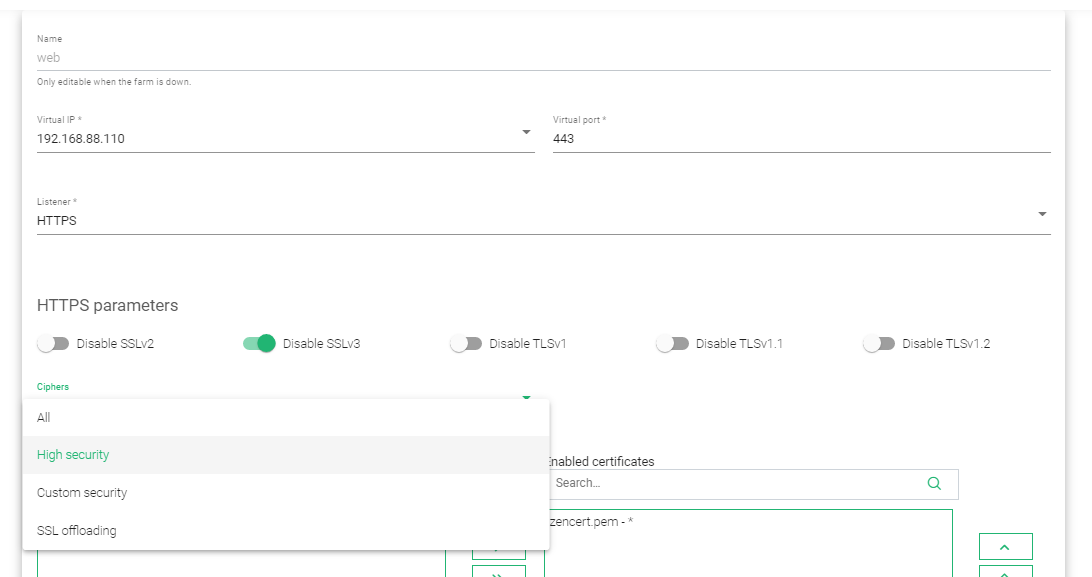
- En el menú, vaya a LSLB > Granjas y haga clic en la capa 7 (HTTPS) perfil de explotación.
- En la configuración general, cambie el número de puerto a 443.
- Cambie la Perfil de HTTP a HTTPS.
- En Parámetros HTTPS, habilite o deshabilite las versiones antiguas de TLS/SSL.
- Elija SSL descarga como tu cifrado.
- El equilibrador de carga está precargado con un zencert.pem Certificado SSL, pero puede incluir un certificado personalizado si ha creado uno.
- Actualice las configuraciones haciendo clic en Aplicar .
Para aprender más acerca de la perfil HTTP, Certificados SSL y configurar un certificado SSL personalizado utilizando el Vamos a cifrar on RELIANOID ADC, consulte estas guías.
- Capa 7 (perfil HTTP) en RELIANOID ADC.
- Certificados SSL en RELIANOID ADC.
- Programa Let's Encrypt encendido RELIANOID ADC.
Configuraciones de ejemplo: redirección de HTTP a HTTPS #
Cuando los clientes acceden a los servicios a través de un puerto no seguro, a veces es necesario redirigirlos a un servidor seguro. Esto se logra respondiendo con un código de estado de redirección permanente 301. El navegador del cliente se conectará automáticamente a la IP y el puerto seguros que se especifican en el encabezado de ubicación.
Configuraciones de haproxy #
Con haproxy, el código http-request redirect redirige a los usuarios que acceden a través del puerto 80 al puerto 443.
frontend modo myDomain enlace http: 80 enlace: 443 ssl crt /etc/ssl/certs/ssl.pem esquema de redireccionamiento de solicitud http https a menos que { ssl_fc } dominio backend predeterminadoBackends
Redirección de HTTP a HTTPS en RELIANOID ADC #
Siguiendo los pasos descritos en este artículo: Configuración de servidores virtuales de capa 4 y capa 7 , cree una granja de servidores HTTP y otra HTTPS.
Asegúrese de tener tanto granjas HTTP como HTTPS ;
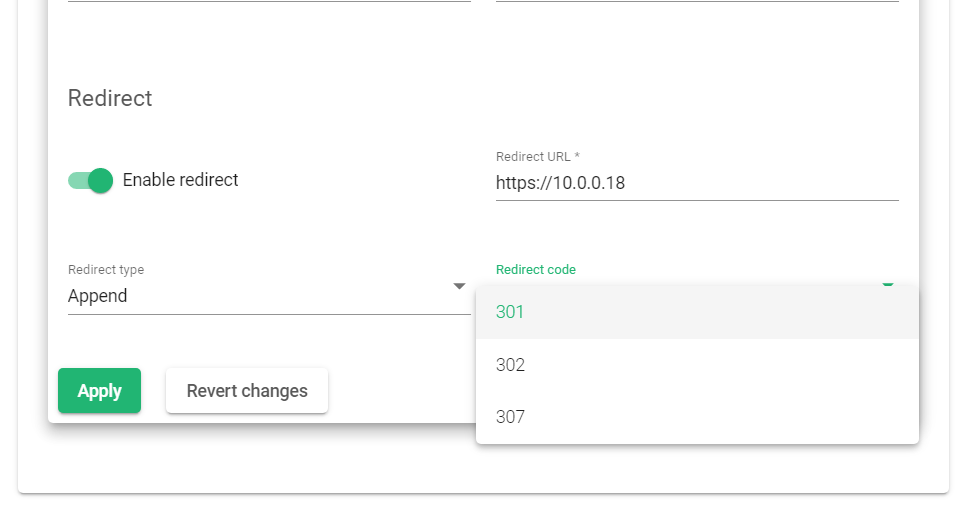
- Vaya al LSLB > Granjas y haga clic en el icono Editar de la granja HTTP.
- Haga clic en el botón Servicios y abra el servicio que desea editar.
- Active la sección habilitar redirección .
- Elija el tipo de redireccionamiento Adjuntar.
- Seleccione el elemento código de redireccionamiento: 301.
- Escriba el Redireccionar URL anteponiendo https:// a la dirección IP. Si la dirección IP de la granja segura es 10.0.0.18, entonces la URL de redireccionamiento será https://10.0.0.18
- Actualice los cambios haciendo clic en Aplicar .
- Reanudación la granja para que los cambios surtan efecto.
Más Recursos #
Usando el programa Let's encrypt para generar automáticamente un certificado SSL.
Equilibrio de carga de enlace de datos/enlace ascendente con RELIANOID ADC.
Equilibrio de carga DNS con RELIANOID ADC.
Protección contra ataques DDoS.
Monitoreo de aplicaciones, estado y red en RELIANOID ADC.
Configuración del Firewall de Aplicaciones Web.
Configuración de certificados SSL para el balanceador de carga.


