Resumen #
El Elastic Load Balancer ( ELB ) de AWS distribuye el tráfico web entre múltiples instancias EC2 , Elastic Container Service ( ECS ) y direcciones IP. ELB también tiene la capacidad de equilibrar el tráfico entre diferentes zonas de disponibilidad para garantizar una alta disponibilidad. Sin embargo, existen varias limitaciones al usar el ELB de AWS , entre las que se incluyen:
- Métodos de equilibrio de carga limitados. Por defecto, ELB solo usa el todos contra todos algoritmo y tiene capacidades limitadas de cambio de contenido.
- Puesto que el ELB está diseñado para gestionar el tráfico desde Internet a las instancias en una Nube Privada Virtual(VPC), no es adecuado para el equilibrio de carga entre recursos locales.
En este artículo, discutiremos cómo se pueden reemplazar sus servicios de equilibrio de carga con una mejor alternativa. RELIANOID ADC. Para tener una comparación detallada entre AWS ELB y RELIANOID, consulte este artículo AWS y RELIANOID documentos.
Requisitos previos #
Asegúrese de cumplir con estos requisitos antes de intentar transferir configuraciones desde AWSELB a RELIANOIDEl ADC con todas las funciones.
- A RELIANOID El nodo ADC debe estar instalado en su PC, en un entorno virtual o sin sistema operativo, o debe tener una conexión activa ZVNnube cuenta. Solicitar una evaluación para implementación local.
- Se debe tener acceso a la interfaz gráfica web. Si no lo haces, sigue esto rápido. Guía de instalación.
- Debe ser un usuario activo de AWS ELB y estar familiarizado con los conceptos que analizaremos en la sección siguiente.
- Se debe poder crear un servidor virtual en el RELIANOID equilibrador de carga. Aquí hay una guía rápida: Configuración del servidor virtual de capa 4 y capa 7.
Nota:
RELIANOID tiene una plantilla en el Mercado de AWS. El despliegue de RELIANOID en AWS es perfecto y debería realizarse con unos pocos clics.
Conceptos Básicos #
Oyente: Un oyente comprueba el tráfico entrante de capa 7 y lo reenvía al grupo objetivo necesario. Por lo general, se configurará un oyente para verificar HTTP or HTTPS tráfico en los puertos 80 or 443 respectivamente. Los principales oyentes de Capa 7 utilizados por RELIANOID ADC son HTTP y HTTPS.
Grupo objetivo: Un grupo objetivo es un grupo de instancias EC2 que trabajan juntas para brindar un servicio. Todas estas instancias dentro de un grupo objetivo deben tener el mismo código de aplicación que procesa las solicitudes de los clientes. Un grupo objetivo es lo mismo que un Servicio cuando se utiliza RELIANOID ADC.
Verificaciones de salud: Los controles de estado monitorean el funcionamiento y la capacidad de respuesta de un servicio en cada instancia EC2. Cuando el servicio o una instancia EC2 deja de funcionar, las comprobaciones de estado notarán que no responde y el equilibrador de carga redirigirá el tráfico a instancias en buen estado. RELIANOID utiliza un conjunto de complementos llamados guardián de la granja para monitorear el estado de salud de los servidores Backend y sus servicios.
Tipos de equilibrador de carga: AWS ELB proporciona tres tipos de balanceadores de carga. Éstas incluyen Aplicación, Network y Clásica balanceadores de carga. El balanceador de carga clásico está quedando obsoleto, dejando solo el Network y Aplicación balanceadores de carga para su uso. RELIANOID Los balanceadores de carga ADC Layer 7 tienen una HTTP perfil mientras que los balanceadores de carga de red tienen un L4xNAT perfil.
Grupo de seguridad: Un grupo de seguridad es un conjunto de reglas de firewall que monitorean y controlan el tráfico entrante y saliente. RELIANOID ADC tiene un incorporado IPDS módulo con políticas configuradas para filtrar cualquier tráfico incorrecto al equilibrador de carga y también bloquear todos los intentos de acceso no autorizado. Puede crear reglas de firewall accediendo a WAF opción dentro de la IPDS .
MCA: El servicio ACM permite a un administrador implementar y administrar certificados SSL/TLS para su uso dentro de los recursos internos conectados en AWS. Para gestionar certificados SSL internos dentro del RELIANOID balanceador de carga, acceda a ellos a través de LSLB >> Certificados SSL. O puede crear un certificado SSL autofirmado personalizado a través del Vamos a cifrar programa incorporado en el RELIANOID equilibrador de carga.
Instancias u objetivos EC2: Estos son servidores virtuales Linux posteriores que alojan el código de la aplicación que procesa las solicitudes recibidas de la web. Estos servidores virtuales se llaman Backends cuando se utiliza RELIANOID ADC.
Configuraciones de ejemplo: certificados SSL #
Para cifrar los datos transmitidos entre los clientes y el balanceador de carga, es necesario instalar un certificado SSL para garantizar la seguridad de la comunicación entre los hosts. La información confidencial, como las credenciales de inicio de sesión y los números de tarjetas de crédito, debe transmitirse a través de una capa de transporte segura.
En esta sección, discutiremos la instalación de certificados SSL en RELIANOID ADC con referencia a AWS ACM.
Configuración de un certificado SSL autofirmado para su uso en AWS #
Se seguirían estos pasos para instalar un certificado SSL en el ELB.
- Para generar un RSE para sus instancias EC2, necesitará acceso a la consola Linux de esa instancia.
- Una vez que se haya conectado a la instancia EC2, navegue hasta el directorio: /etc/pki/tls/privado/
- Genere una nueva clave privada, RSA de 2048 bits, utilizando el siguiente comando: sudo openssl genrsa -out custom.key
- Genere un certificado proporcionando la clave privada generada anteriormente usando el comando: openssl req -new -x509 -nodes -sha1 -days 365 -extensiones v3_ca -custom.key -out custom.crt
- Complete los detalles necesarios que requiere el certificado SSL.
- País: Ingrese 2 códigos de país ISO.
- Estado / Provincia: Ingrese la provincia donde se encuentra su empresa.
- Ciudad: Ingrese el nombre de la ciudad donde se encuentra.
- Nombre común: Ingrese un nombre de dominio completo FQDN, por ejemplo www.relianoid.com
- frase de contraseña o contraseña: Puede ignorar la creación de una contraseña para este ejemplo. Mientras tanto, el certificado generado estará en el *.pem formato de archivo.
- Compile ambos certificados en un paquete PKCS12 usando el comando:openssl pkcs12 -inkey custom.key -in custom.crt -export -out custom.p12
- Suponiendo que AWS CLI ya está instalado, normalmente hay que cargar el certificado generado (custom.crt) y la clave privada (custom.key) en AWS Certificate Manager mediante el comando: aws acm import-certificate — archivo de certificado://custom.crt — archivo de clave privada://custom.key — región us-east-2
- Este certificado ahora estará disponible en el Asistente de creación en la opción "Elegir un certificado de ACM (recomendado)".
Configuración de un certificado SSL autofirmado para su uso en RELIANOID ADC #
- Para generar un certificado SSL personalizado para su RELIANOID Instancia de ADC, ubique el siguiente directorio usando la línea de comando del dispositivo.
- Genere una clave privada sin contraseña usando el comando:
- Generar una solicitud de firma de certificado (RSE) para la clave privada usando el comando:
- Complete los detalles necesarios.
- Nombre: Un nombre descriptivo para identificar al CSR.
- País: El código ISO del país donde te encuentras.
- Nombre común: Un nombre de dominio totalmente calificado. (FQDN), por ejemplo, www.ejemplo.com
- División: Su departamento, y ese podría ser salud, TI o seguridad.
- Localidad: La ciudad donde se encuentra.
- Localidad: El estado donde se encuentra su organización.
- Organización: El nombre legal de su organización, por ejemplo RELIANOID SL.
- Correo Electrónico: Ingrese su dirección de correo electrónico. No es obligatorio que sea uno para el nombre de dominio.
- Generar un Certificado autofirmado utilizando tanto la clave privada como el certificado CSR. Para este ejemplo, el certificado autofirmado tendrá una vida útil de 1 año y el formato de salida será .PEM. Utilice el siguiente comando.
- Este certificado estará disponible para su uso dentro del LSLB >> Certificados SSL .
cd /usr/local/zevenet/config/certificados
openssl genrsa -out custom.key 2048
openssl req -new -key custom.key -out custom.csr
openssl x509 -in custom.csr -outform PEM -out custom.pem -req -signkey custom.key -days 365
Para obtener más información sobre los certificados SSL en RELIANOID ADC, consulte estos recursos:
Configuraciones de ejemplo: Firewall de aplicaciones web #
Como medida de seguridad, un WAF protege una aplicación web filtrando y bloqueando el tráfico malicioso. Un WAF se suele implementar delante de un balanceador de carga y está diseñado para proteger las aplicaciones web de diversos ataques maliciosos, como secuencias de comandos entre sitios (XSS) , inyección SQL y otros ataques, incluidos los que figuran en el top 10 de OWASP.
Al inspeccionar el tráfico HTTP entrante y analizarlo según un conjunto de reglas o una política de seguridad, el WAF bloqueará todo el tráfico considerado inseguro. RELIANOID ADC ofrece funciones de seguridad más avanzadas como listas negras de IP, una política RBL, protección DoS, etc.
En esta sección describiremos cómo protegernos contra inyección SQL en AWS y simular configuraciones similares con RELIANOID ADC.
Configuraciones de AWS #
Para habilitar la protección contra inyecciones SQL , debe tener al menos una o dos instancias EC2 ubicadas detrás de un balanceador de carga elástico. Estas instancias EC2 deben contener la aplicación web que desea proteger.
- Dentro de la consola web de AWS, busque WAF y escudoy haga clic en el enlace que aparece.
- Haga clic en el elemento ACL web elemento del menú.
- Seleccione la región de donde provendrá su tráfico, por ejemplo Europa (Fráncfort).
- Haga clic en el botón Crear ACL web .
- En Agregar reglas y grupos de reglas, Haga clic en el Agregar reglas flecha desplegable.
- Seleccionar Agregar grupos de reglas administrados. Encontrará más grupos de reglas administrados, incluidos control de robots, Lista de reputación de IP de Amazon, Bases de datos SQL, etc.
- Seleccionar base de datos SQL habilitando el botón de alternar Agregar a la ACL web.
- Desplácese hacia abajo y haga clic en el Añadir regla .
- Dentro del Acción predeterminada para reglas que no coinciden, deja la opción como Permitir.
- Haga clic en el botón Siguiente .
- Dentro del Establecer prioridad de regla sección, utilice esta sección para agregar prioridad a una regla y luego haga clic en el botón, Siguiente.
- Dentro del Configurar métricas sección, no hay nada que cambiar, así que haga clic en el botón, Siguiente.
- Dentro del Revisar y crear ACL web sección, haga clic en Crear ACL web .
- Después de crear con éxito una ACL web, haga clic en la ACL que acaba de crear.
- Haga clic en la pestaña con Recursos de AWS asociados.
- Agregue el balanceador de carga de aplicaciones que desea proteger. Después de agregar los recursos, su regla se configurará para bloquear cualquier inyección a la base de datos SQL.
RELIANOID externa (Biomet XNUMXi) #
Para habilitar la protección contra inyecciones SQL, primero debe crear un conjunto de reglas WAF.
- Vaya al IPDS en el menú lateral y haga clic para expandirlo.
- Haga clic en el elemento WAF opción de ampliarlo.
- Haga clic en el elemento Conjuntos de reglas .
- Haga clic en el elemento Crear conjunto de reglas WAF .
- Asignar un Nombre que identifica fácilmente este conjunto de reglas.
- Deja el Copiar conjunto de reglas campo como –Sin reglas–.
- Haga clic en el botón Aplicar Para guardar los cambios.
- Dentro del configuración global, alternar en Comprobar el cuerpo de la solicitud .
- Cambie la acción predeterminada a Denegar: corta la solicitud y no ejecuta las reglas restantes.
- Haga clic en el botón Aplicar Para guardar los cambios.
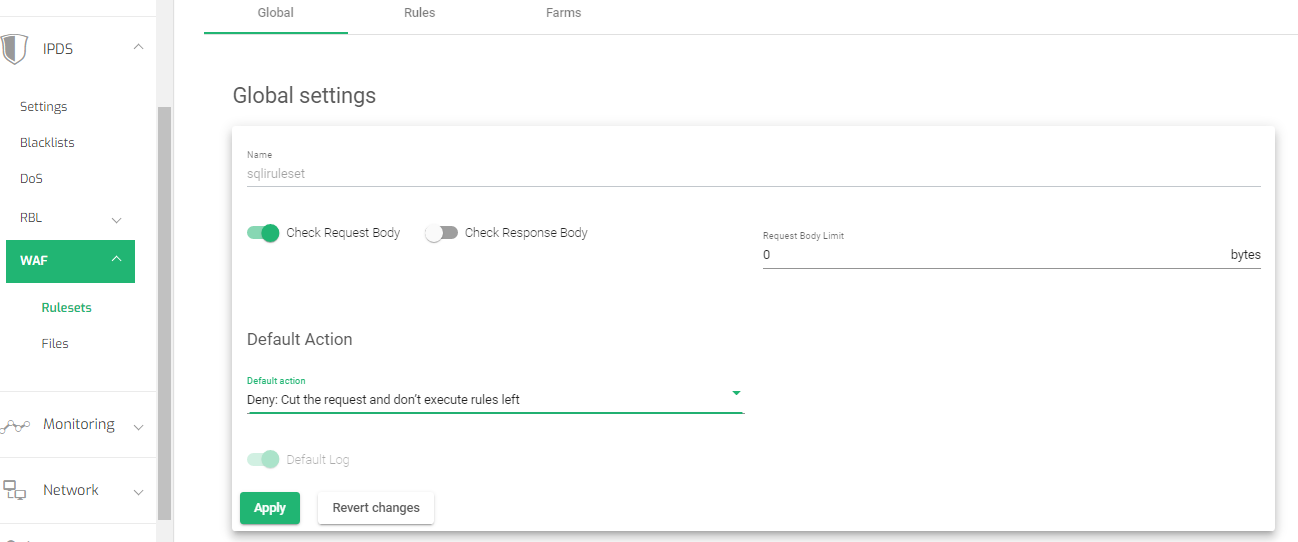
Establecer reglas #
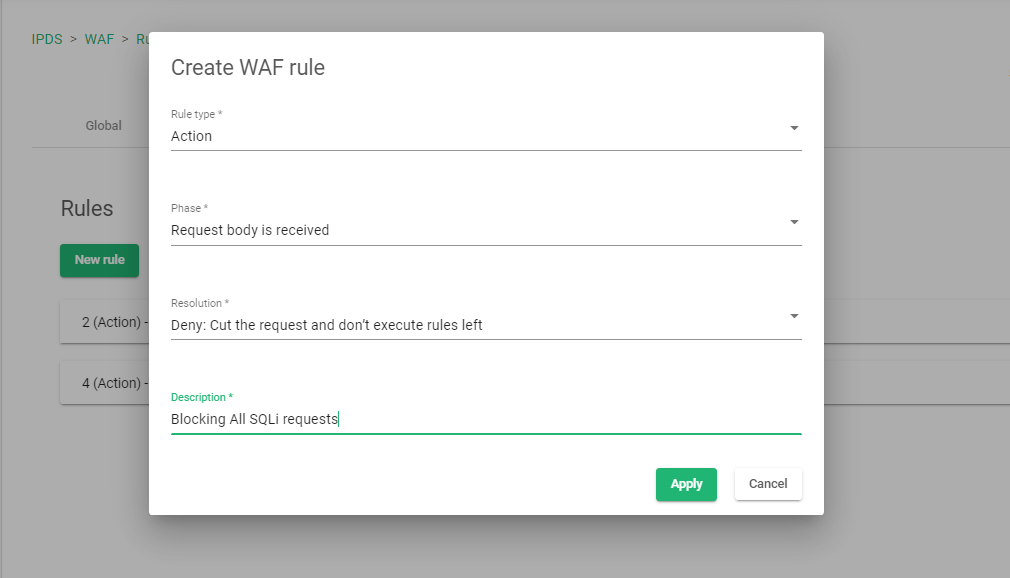
- Haga clic en el elemento Reglas pestaña para agregar nuevas reglas.
- Haga clic en el elemento Nueva regla .
- Seleccione el tipo de regla como Acción: .
- Seleccione el elemento Fase as Cuerpo de solicitud recibido.
- Seleccione el elemento Resolución as Denegar: corta la solicitud y no ejecuta las reglas restantes..
- Agregue una descripción a la regla para identificar fácilmente de qué se trata la regla
- Haga clic en el botón Aplicar Para guardar los cambios.
Adición de condiciones #
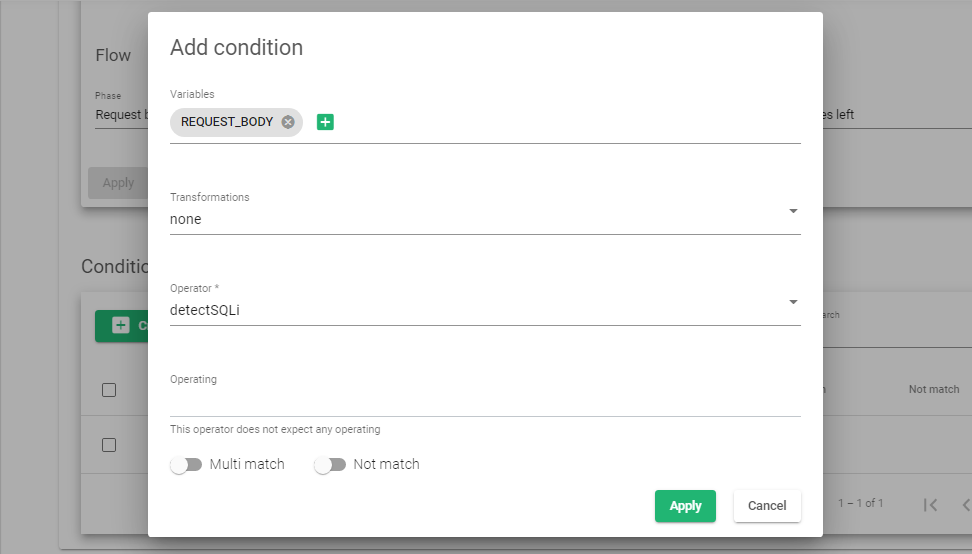
- Haga clic en la regla recién creada para agregar condiciones. Comience haciendo clic en el Crear condición .
- Dentro del Variables , seleccione SOLICITUD_BODY y haga clic en el Agregar variable .
- Dentro del campo, seleccione la opción, ninguna.
- Dentro del Operador , seleccione detectarSQLi
- Haga clic en el botón Aplicar para crear la nueva condición.
Habilitación de reglas para una granja #
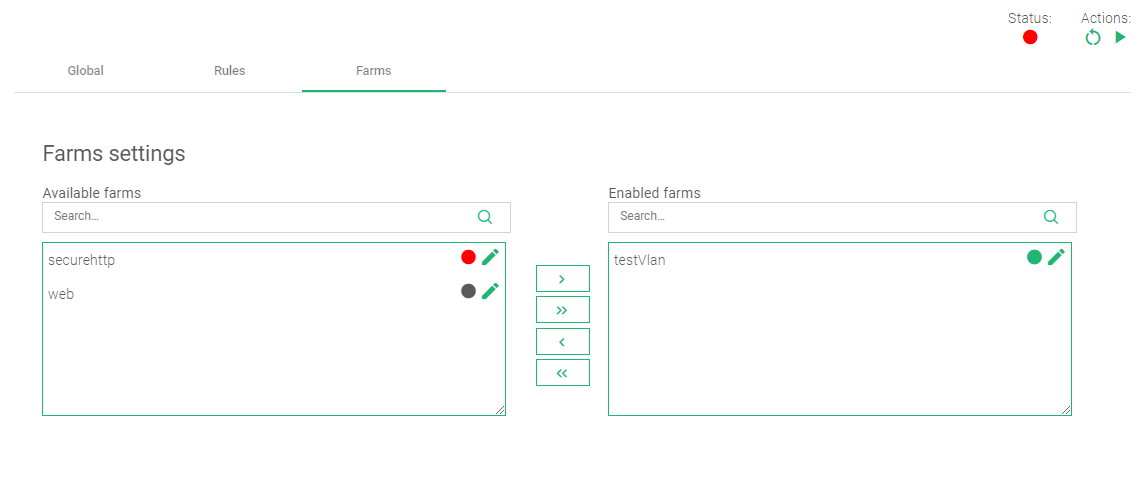
- Haga clic en el elemento Granjas para agregar esta regla a un servidor virtual de destino (Granja) en el equilibrador de carga.
- Dentro del Configuración de la granja, arrastre y suelte la granja seleccionada desde Fincas disponibles a Granjas habilitadas.
- En la esquina superior derecha, hay Acciones. Haga clic en el botón de reproducción verde para iniciar la regla. En este momento, la regla WAF bloqueará cualquier inyección de SQL incrustada en el cuerpo de la solicitud, principalmente a través de formularios de búsqueda o inicio de sesión.
Para obtener más recursos sobre el WAF, consulte estos artículos:
Más Recursos #
Usando el programa Let's encrypt para generar automáticamente un certificado SSL.
Equilibrio de carga de enlace de datos/enlace ascendente con RELIANOID ADC.
Equilibrio de carga DNS con RELIANOID ADC.
Protección contra ataques DDoS.
Monitoreo de aplicaciones, estado y red en RELIANOID ADC.


