Resumen #
El enrutamiento es un mecanismo mediante el cual se selecciona una ruta para el tráfico en una red, donde un paquete se analiza en origen y destino y se gestiona mediante un mecanismo específico de reenvío de paquetes, o lo que es lo mismo, la gestión de una interfaz de red (entrada) a otra (salida).
La implementación del enrutamiento se puede realizar desde diferentes dispositivos como conmutadores, firewalls, servidores, balanceadores de carga, en realidad cualquier dispositivo que pueda recibir/enviar paquetes, para eso, RELIANOID hace una implementación de enrutamiento avanzado súper eficiente y efectiva agregando opciones para configurarlas según sea necesario, pero cómo funciona un sistema de enrutamiento simple y cómo RELIANOID ¿El enrutamiento lo implementa y cómo utilizar las funciones avanzadas?
Básicos #
Cualquier sistema de enrutamiento simple incluye una tabla de enrutamiento simple, esta tabla es responsable de verificar las reglas de tráfico con respecto al paquete, como de dónde proviene la IP de origen del paquete o hacia dónde y hacia dónde va el paquete la IP de destino. Finalmente, si el paquete no coincide con ninguna condición, la tabla de ruta simple reenviará el paquete a la puerta de enlace y el paquete continuará la ruta.
Pero ¿qué pasa si se requiere un comportamiento más avanzado? Por ejemplo, cómo enviar el paquete a diferentes gateways en función de la dirección de origen, o incluso reenviar el paquete que llega a la misma red basándose en algoritmos complejos o basándose en un sistema de marcado de paquetes, entonces es aquí donde RELIANOID La implementación se está llevando a cabo trabajando de la siguiente manera.
Cuando se recibe un paquete, se verifica con una tabla de reglas, esta tabla de reglas es responsable de enviar el paquete a una tabla de enrutamiento diferente según la información del paquete, una vez que se toma la decisión de reenviar a la tabla de enrutamiento, se verifica el paquete. contra la tabla de rutas dada y finalmente se envía al siguiente salto como se indica en la tabla de rutas.
Explorando una configuración de enrutamiento simple #
El siguiente diagrama explica cómo un sistema de enrutamiento simple toma la decisión de reenviar paquetes:
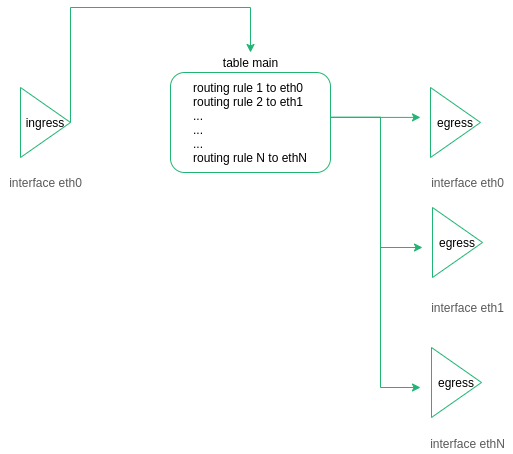
El paquete ingresa al dispositivo a través de eth0 y la tabla de enrutamiento verifica el destino del paquete, ahora el paquete se enviará a una interfaz determinada para su salida. Esta forma de trabajar es sencilla y útil.
Explorando una configuración de enrutamiento avanzada en RELIANOID ADC #
Como ya indicamos el RELIANOID El dispositivo ADC incluye un sistema de enrutamiento avanzado, donde primero el paquete se "regula" para luego decidir a qué tabla reenviarlo:
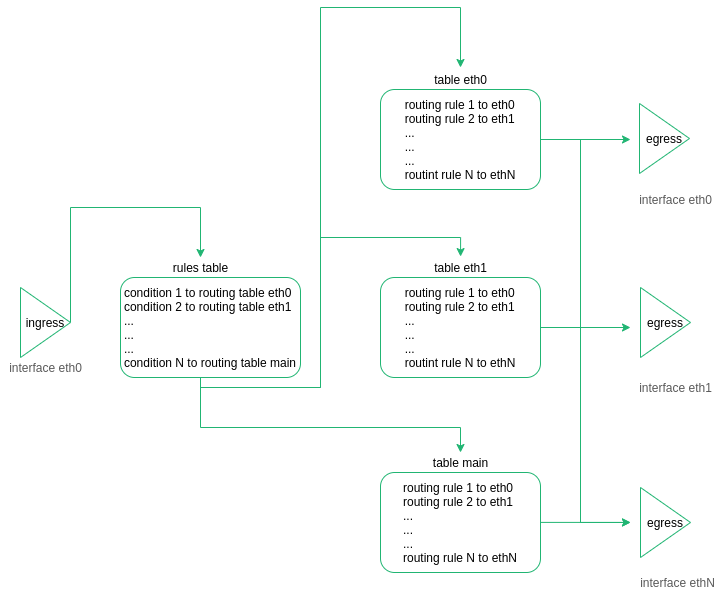
El módulo de enrutamiento de RELIANOID ADC fue diseñado con la siguiente idea:
Cada interfaz de red (NIC, VLAN o Bonding) administra su propia tabla de enrutamiento y puerta de enlace.
El tráfico que llega a un VIP será administrado por la misma tabla de enrutamiento para el tráfico entrante (del cliente al balanceador de carga) que para el tráfico saliente (del balanceador de carga al backend).
Cada paquete que llega a una granja está marcado, por lo que esta marca se tiene en cuenta para redirigir el paquete al siguiente salto.
Mantener un sistema de enrutamiento simple con un número mínimo de rutas estáticas porque las rutas estáticas aumentarían agregando más interfaces.
En caso de que el ADC requiera conectarse a sistemas externos, proxy de navegación, DNS, revisión de hot fixes, etc, se utilizará una tabla dedicada (tabla principal).
El tráfico de carga equilibrada utilizará tablas diferentes a las principales para separar y aislar diferentes tipos de tráfico.
Las siguientes líneas describen un escenario real, un RELIANOID ADC está configurado con dos NIC (eth0 y eth1).
Listado de la tabla de enrutamiento para NIC eth0:
tabla de lista de rutas IP table_eth0
eth0 IP 192.168.100.10
eth0 MÁSCARA DE RED 255.255.255.0
Puerta de enlace eth0 192.168.100.5
Listado de la tabla de enrutamiento para NIC eth1:
tabla de lista de rutas IP table_eth1
eth1 IP 192.168.101.10
eth1 MÁSCARA DE RED 255.255.255.0
Puerta de enlace eth1 192.168.101.5
VIP1 192.168.101.11
La puerta de enlace predeterminada para la tabla principal es 192.168.100.5.
Esta información se puede mostrar con el comando:
tabla principal de lista de rutas IP
Un cliente accede a una IP virtual 192.168.101.11 en una granja L4XNAT en el puerto 80 , esta granja ha sido configurada para equilibrar la carga del tráfico hacia dos servidores backend 192.168.200.20 y 192.168.200.21.
La granja L4XNAT dentro del módulo LSLB (Local Service Load Balancing) asigna un identificador de marca único a cada backend en cada granja, por lo que tan pronto como un paquete llega a la VIP 192.168.101.11 en el puerto virtual 80 configurado en eth1, el módulo de balanceo de carga asigna una marca al paquete solo para identificar el nuevo destino, en el siguiente paso, el sistema de reglas verifica la marca en el paquete, basándose en esta marca el sistema de enrutamiento sabe a qué tabla de enrutamiento debe enviarse el paquete.
Por ejemplo, la granja l4xnat marca un paquete con el valor 201 , que identifica el backend 192.200.20 en la granja configurada en la IP virtual 192.168.200.20 y el puerto virtual 80 , ahora la tabla de reglas puede reenviar el paquete a la tabla de rutas correspondiente:
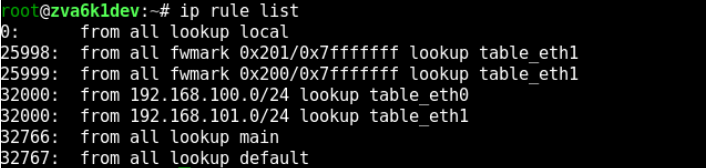
Las reglas de enrutamiento se pueden enumerar con el comando:
lista de reglas ip
Como se muestra en el ID 25998, todo el tráfico marcado con la marca 201 se reenviará a la tabla table_eth1, verifiquemos el contenido de la tabla eth1:
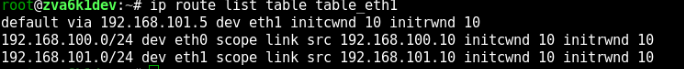
Ahora el paquete intenta llegar al backend 192.168.200.20 , comprobando la tabla, esta IP de destino no es accesible directamente, por lo que se utilizará la puerta de enlace predeterminada y el paquete se reenviará a 192.168.101.5 como siguiente salto.
Con este mecanismo, primero el sistema marca los paquetes para identificar el destino y luego el sistema de enrutamiento avanzado puede reenviar el paquete de manera adecuada para confirmar que llegará al destino correcto.
Además, el sistema de enrutamiento se puede configurar y modificar según los requisitos del cliente. Si desea modificar el sistema de reglas, consulte la sección de la interfaz gráfica web RED > Enrutamiento > Reglas , y si desea modificar alguna tabla de enrutamiento, consulte la sección de la interfaz gráfica web RED > Enrutamiento > Tablas.


