Configuración global para el perfil de granja L4xNAT #
El perfil de granja L4xNAT crea granjas LSLB que operan en la capa 4 con un rendimiento excepcional, ofreciendo más conexiones simultáneas en comparación con los núcleos del balanceador de carga en la capa 7. El rendimiento mejorado en la capa 4 compensa las capacidades avanzadas de manejo de contenido de un perfil de granja de capa 7.
A diferencia de los perfiles de granja de capa 7 que solo admiten los puertos 80 y 443, el perfil de granja L4xNAT utiliza múltiples puertos, incluidos rangos de puertos.
Esta sección proporciona una explicación detallada de los comandos necesarios para configurar un perfil de granja L4xNAT. Recomendamos encarecidamente utilizar Farmguardian junto con este perfil para monitorear el estado de cada backend configurado en la granja, ya que este perfil no incluye ninguna funcionalidad de verificación de estado incorporada.
Fíjese en el indicador de estado y en la sección de acciones que aparece en la esquina superior derecha. Las acciones disponibles en esta sección le permiten realizar operaciones como reiniciar , iniciar o detener la granja de servidores.

Estos son los indicadores de color de estado y sus significados:
- Verde: Medio UP. La granja se está ejecutando y todos los servidores están en funcionamiento o la redirección está configurada.
- Rojo: Medio ABAJO. La granja se ha detenido.
- Negro: Medio CRÍTICA. La granja está activa pero no hay ningún backend disponible o todos los backends están en modo de mantenimiento.
- Azul : Medio EL PROBLEMA. La granja está en funcionamiento pero al menos un backend está inactivo.
- Orange: Medio MANTENIMIENTO. La granja está en ejecución pero al menos un backend está en modo de mantenimiento.
Estos códigos de color son los mismos en toda la interfaz gráfica de usuario. Encontrará una explicación detallada sobre estos códigos de color en la sección de Granjas LSLB.
Configuración básica #
Estos son los parámetros para el perfil L4xNAT.
Nombre . Una etiqueta que identifica fácilmente un servicio de granja de servidores. Para cambiar este valor, primero debe detener la granja. Asegúrese de que el nuevo nombre de la granja no esté ya en uso; de lo contrario, aparecerá un mensaje de error.
Dirección IP y puerto virtuales . Estos campos especifican la dirección y el puerto en los que la granja de servidores escuchará internamente dentro del dispositivo. Si desea modificar estos campos, asegúrese de que la nueva dirección IP y los puertos virtuales no estén siendo utilizados por otra granja de servidores. Una vez realizados los cambios, guárdelos y el servicio de la granja de servidores se reiniciará automáticamente.
Para seleccionar un solo puerto o un rango de puertos virtuales en el perfil de la granja L4xNAT, un Tipo de protocolo es obligatorio. En caso de que el protocolo esté configurado en TODO, la granja escuchará en todos los puertos desde la IP virtual. El puerto virtual no será editable y estará marcado con un asterisco. (*).
Una vez seleccionado TCP, UDP o cualquier otro protocolo, utilícelo para especificar un puerto, varios puertos o rangos de puertos.
Configuracion avanzada #
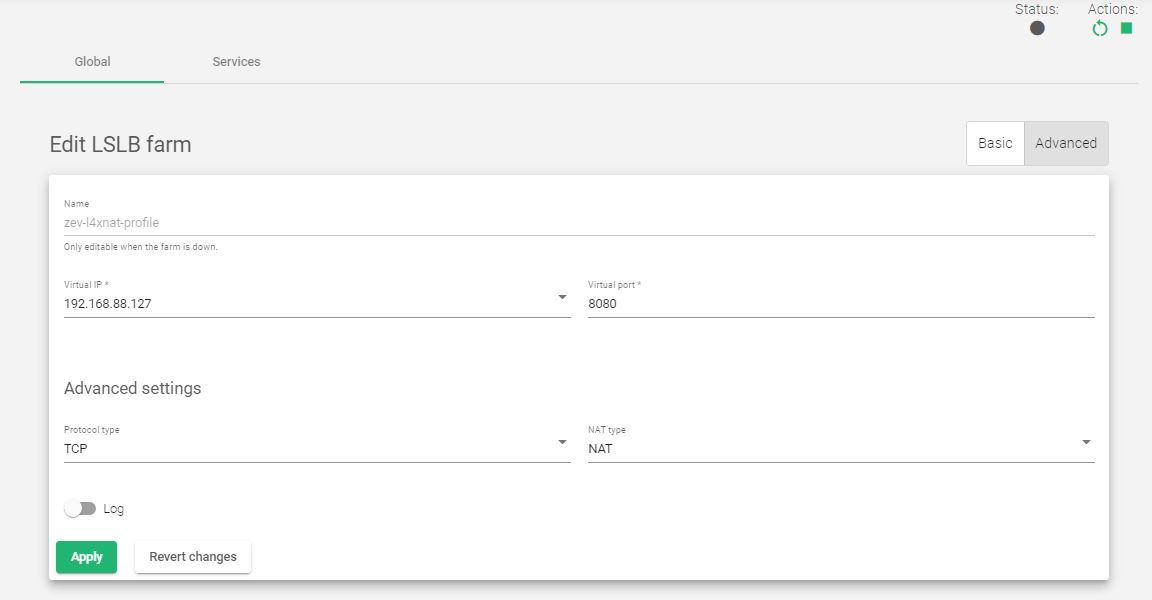
Tipo de protocolo. Este campo enumera todos los protocolos admitidos en el equilibrador de carga. Por defecto, la granja utiliza el TCP protocolo.
- TODO. La granja escuchará las conexiones entrantes a la IP virtual actual y a los puertos a través de todos los protocolos. Si seleccionó esta opción, el puerto virtual cambiará al “*” predeterminado y no podrá editarlo. Entonces, la granja escuchará a través de todos los puertos.
- TCP. Habilitar esta opción permite que la granja escuche las conexiones TCP entrantes a la IP virtual y a los puertos actuales.
- UDP. Habilitar esta opción permite que la granja escuche las conexiones UDP entrantes a la IP virtual y a los puertos actuales.
- SCTP. Habilitar esta opción permite que la granja escuche las conexiones SCTP entrantes a la IP virtual actual.
- SIP. Habilitar esta opción permite que la granja escuche los paquetes UDP entrantes a la IP virtual y al puerto predeterminado, 5060. Luego, la granja analizará los encabezados SIP de cada paquete para distribuirlos correctamente a los servidores.
- FTP. Habilitar esta opción permite que la granja escuche las conexiones TCP entrantes a la IP virtual actual y al puerto predeterminado, 21. Luego, la granja analizará los encabezados FTP de cada paquete para distribuirlos correctamente a los servidores. Se admiten dos modos: el modo activo y el modo pasivo.
- TFTP. Habilitar esta opción permite que la granja escuche los paquetes UDP entrantes a la IP virtual actual y al puerto predeterminado, 69. Luego, la granja analizará los encabezados TFTP de cada paquete para distribuirlos correctamente a los servidores.
- PPTP. Habilitar esta opción permite que la granja escuche las conexiones TCP entrantes al puerto y la IP virtual actual. Luego, la granja analizará los encabezados PPTP de cada paquete para distribuirlos correctamente a los servidores.
- SNMP. Habilitar esta opción permite que la granja escuche los paquetes UDP entrantes al puerto y la IP virtual actual. Luego, la granja analizará los encabezados SNMP de cada paquete para distribuirlos correctamente a los servidores.
Tipo de NAT . La funcionalidad de Tipo de NAT dentro del dispositivo controla todas las operaciones de la capa 4. La elección de la opción adecuada para su infraestructura dependerá de la arquitectura de red específica definida en su entorno.
- NAT. El modo NAT o SNAT (NAT de origen) utiliza la IP virtual de la granja como dirección IP de origen para conectarse a los servidores backend. Por lo tanto, los servidores backend no deberían conocer la dirección IP de origen original de un cliente web en TCP, UDP o cualquier otro protocolo de capa 4. De esta manera, el backend responde al balanceador de carga, luego el balanceador de carga responderá al cliente. Esta topología permite la implementación de un equilibrador de carga de un solo brazo (equilibrio de carga con 1 interfaz de red).

- DTA. En el modo DNAT (Destination NAT), usaremos la dirección IP del cliente para conectarnos con un servidor backend. Como resultado, el backend responderá directamente a la IP del cliente. En este caso, la IP del equilibrador de carga debe configurarse como la puerta de enlace predeterminada del backend, separando efectivamente la red del backend de la red de servicio al cliente. Esta topología establece transparencia entre clientes y backends.

- DSR. En el modo DSR, el cliente se conecta a la IP virtual (VIP) del equilibrador de carga. Luego, el equilibrador de carga altera la dirección MAC de destino cambiándola a la de un servidor backend sin cambiar ninguna dirección IP. Sin embargo, todos los servidores backend deben estar en la misma red que el equilibrador de carga. Cuando un servidor backend recibe y procesa la solicitud, responde directamente al cliente, sin pasar por el equilibrador de carga.
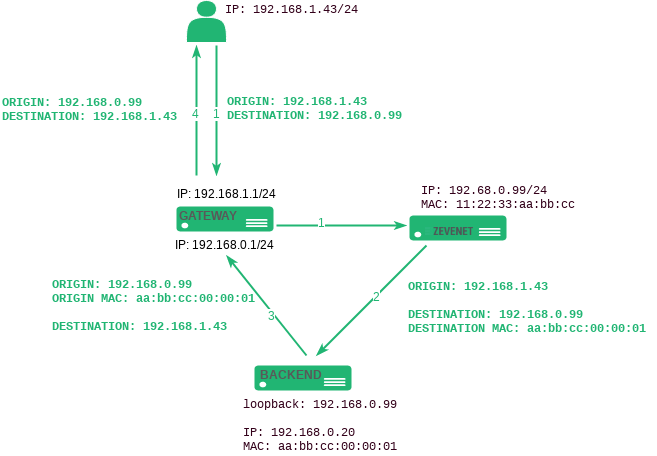
Requisitos para DSR:
- El VIP y backends debe estar en la misma red
- El Puerto virtual y el backend Puertos debe ser lo mismo
- Se deben configurar las interfaces loopback del backend con el mismo Dirección IP como el VIP configurado en el balanceador de carga y deshabilitar ARP en esta interfaz
servidores de Linux
# ifconfig lo:0 192.168.0.99 máscara de red 255.255.255.255 -arp arriba
Deshabilitar respuestas ARP no válidas en el backend.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
servidores de Windows
- Comenzar->Configuración->Panel de Control->Conexiones de red y de acceso telefónico.
- Haga clic derecho en su adaptador de red y haga clic Propiedades
- Sólo Protocolo de Internet debe seleccionarse (elimine la selección de “Cliente para redes MS” y “Compartir archivos e impresoras”)
- Propiedades TCP/IP -> ingrese la dirección IP de la VIP en la granja Relianoid ADC. No se requiere la puerta de enlace predeterminada y la máscara es 255.255.255.255
- Establezca la Métrica de interfaz en 254. Esta configuración es necesaria para dejar de responder cualquier respuesta ARP al VIP.
- Prensa OK y guarde los cambios.
En primer lugar, configure el modelo de seguridad de host fuerte para habilitar la recepción de tráfico desde Relianoid ADC en la interfaz NIC. Además, permita que Relianoid ADC envíe y reciba tráfico a través de la interfaz NIC predeterminada. Abra el símbolo del sistema como administrador y ejecute los tres comandos proporcionados.
interfaz netsh ipv4 configurar interfaz NIC débileshostreceive=habilitado interfaz netsh ipv4 configurar bucle invertido de interfaz débilhostreceive=habilitado interfaz netsh ipv4 configurar bucle invertido de interfaz débileshostsend=habilitado
Nota: Cambie los nombres de interfaz de NIC y loopback a los nombres de interfaz predeterminados de su equipo Windows.
DNAT sin estado . Con DNAT sin estado, el balanceador de carga modifica la dirección de destino a la dirección del servidor y la transmite sin conservar ningún detalle de la conexión. Este enfoque reduce la carga del sistema, ya que se implementa al inicio del flujo de datos. Es especialmente adecuado para protocolos de capa 4 con tráfico intenso y para protocolos que no se centran en el mantenimiento de conexiones o flujos, como RTP o el modo UDP de SYSLOG.
Registros . Para guardar los detalles de las conexiones recibidas en la granja de servidores, habilite el comando Log . Esto solo se recomienda para fines de depuración o monitorización, ya que ralentizará el tráfico gestionado por el balanceador de carga.
Configuraciones de servicio #
El servicio creado en la capa L4 proporciona las siguientes opciones de configuración para administrar las rutas de datos y los comportamientos de conexión.
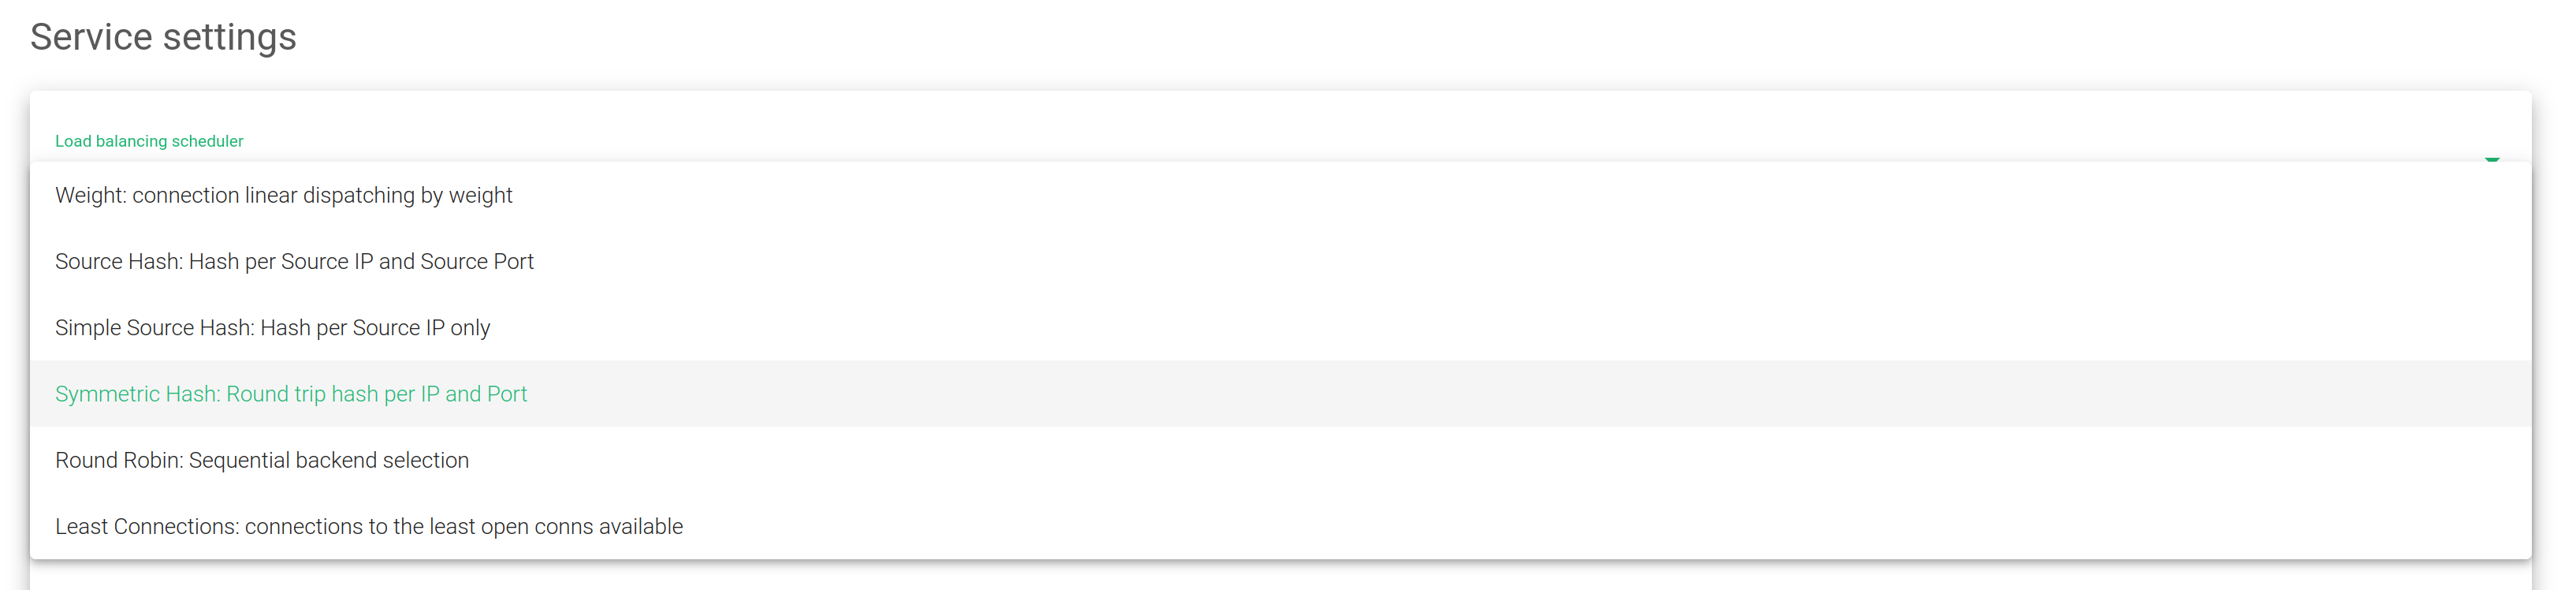
Planificador de equilibrio de carga . Este campo especifica el algoritmo de equilibrio de carga que se utilizará para determinar el servidor backend. Por defecto, el algoritmo de equilibrio de carga será Peso: despacho lineal de conexión por peso
- Peso: conexión de despacho lineal por peso.. Equilibra las conexiones dependiendo del valor de peso que se haya asignado a cada backend. Las solicitudes se entregan mediante un algoritmo probabilístico utilizando el peso definido.
- Hash de origen: hash por IP de origen y puerto de origen. Equilibra los paquetes que coinciden con la misma IP de origen y puerto con el mismo backend mediante un programador hash.
- Hash de origen simple: hash solo por IP de origen. Equilibra los paquetes que coinciden con la misma IP de origen con el mismo backend mediante un programador hash.
- Hash simétrico: hash de ida y vuelta por IP y puerto. Equilibra los paquetes que coinciden con la misma IP y puerto de origen y la misma IP y puerto de destino. Por lo tanto, podría codificar una conexión en ambos sentidos (durante la entrada y la salida).
- Round Robin: selección secuencial de backend. Equilibra cada conexión entrante a un backend, cambiando secuencialmente entre backends.
- Menos conexiones: conexión siempre al servidor con menor conexión. Selecciona el backend con la menor cantidad de conexiones activas para garantizar que la carga de tráfico de las solicitudes activas esté equilibrada con la carga de tráfico del servidor real disponible más conectado.
Persistencia #
Seleccione la persistencia . Este campo determina si se utilizará persistencia en la granja configurada. Por defecto, no se utiliza persistencia .
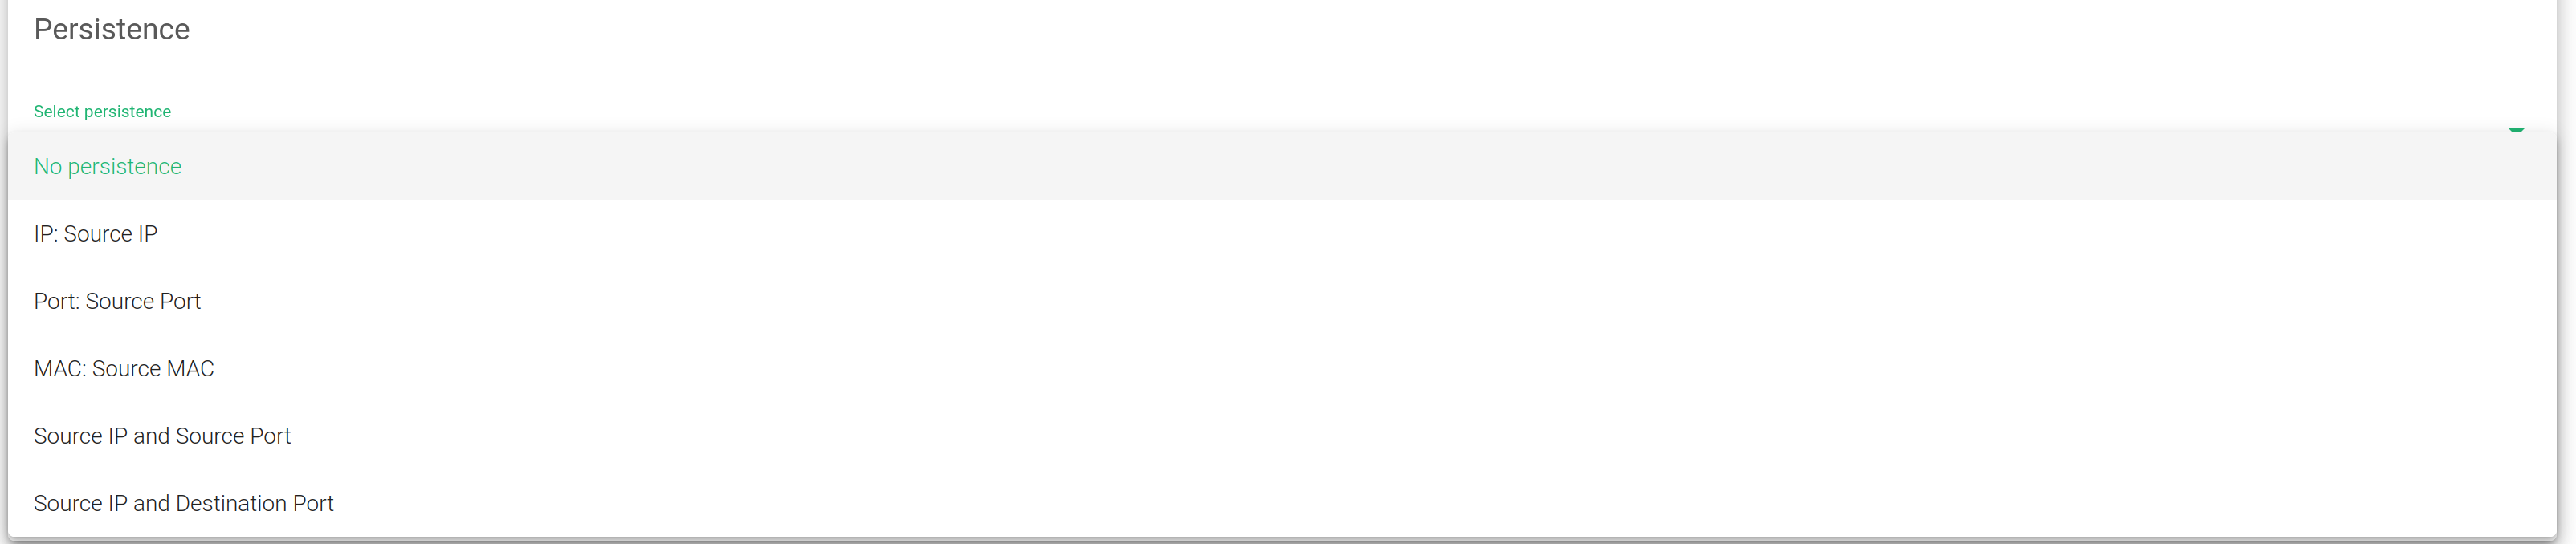
- Sin persistencia. La granja no utilizará ninguna persistencia entre el cliente y el backend.
- IP: IP de origen. Con esta opción, la granja asignará el mismo backend para cada conexión entrante dependiendo de la fuente Dirección IP solamente.
- Puerto: Puerto de origen. Con esta opción, la granja asignará el mismo backend para cada conexión entrante dependiendo del Puerto de origen solamente.
- MAC: MAC de origen. Con esta opción, la granja asignará el mismo backend para cada conexión entrante dependiendo de la capa de enlace. dirección MAC del paquete.
- IP de origen y puerto de origen. Con esta opción, la granja asignará el mismo backend para cada conexión entrante dependiendo de ambas, IP de origen y Puerto de origen.
- IP de origen y puerto de destino. Con esta opción, la granja asignará el mismo backend para cada conexión entrante dependiendo de ambas, IP de origen y Puerto de destino.
guardián de la granja #
Las granjas L4xNAT carecen de comprobaciones de estado integradas para los servidores backend, lo que hace necesario configurar Farmguardian para este servicio virtual.
Puede asignar a este servicio las comprobaciones de salud avanzadas predeterminadas o personalizadas desde cualquier comprobación de farmguardian existente.
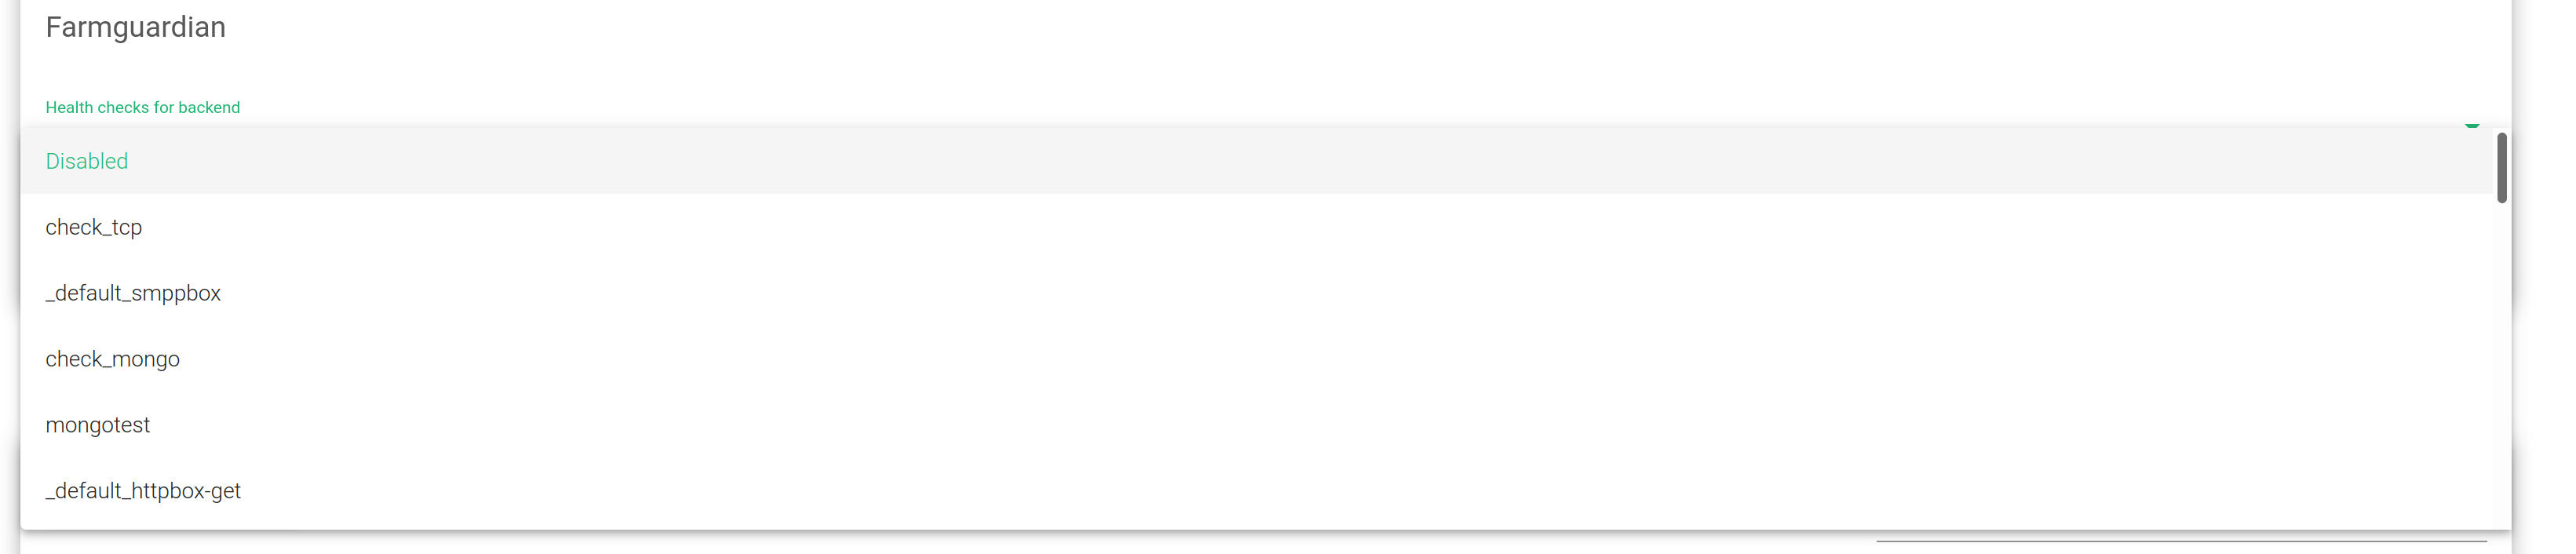
Para obtener más información sobre Farmguardian, vaya a la sección Monitorización >> Farmguardian.
Tenga en cuenta que, tras seleccionar farmguardian , este se aplicará automáticamente a la granja.
Backends #
En esta sección podrás modificar las configuraciones de los backends o agregar nuevos a una granja determinada.
Crear backend . Al hacer clic en este botón, se mostrará el formulario para agregar un backend . Las configuraciones están diseñadas para agregar un nuevo backend a una granja de servidores determinada.

- alias. Este campo muestra la lista desplegable con todos los alias de backend disponibles.
- IP. La dirección IP de la capa de red que se utilizará al reenviar el tráfico al backend.
- Cerca del puerto deportivo. El puerto que se utilizará al reenviar tráfico al backend.
- Prioridad. El valor de prioridad para el servidor real actual. Los valores más bajos tienen mayor prioridad. El valor de prioridad de servicio predeterminado es 1. Cuando falla un backend, la prioridad del servicio aumentará en 1. Cuando el backend vuelva a estar activo, el valor de prioridad del servicio disminuirá en 1. Los backends activos contienen valores de prioridad menores o iguales que prioridad del servicio.
- Máx. Conexiones. El número de conexiones que podrán conectarse al backend. Si se alcanza el límite, las nuevas conexiones se descartarán.
- Peso. El peso de backend para el equilibrio del tráfico cuando se establece el algoritmo de peso. Este peso determina qué tan preferible es el backend frente a otros backends. Este campo permite valores enteros mayores o iguales a 1 (valor más bajo).
Acciones masivas . A la derecha de AGREGAR BACKEND , verá las siguientes acciones que se pueden realizar para uno o más backends al mismo tiempo.

Acciones: Estas son las acciones para configurar los backends.
- Habilitar mantenimiento. Esta acción está disponible si el backend está activo. Pone un servidor backend real en modo de mantenimiento. Por lo tanto, no se redirigirán nuevas conexiones a él. Hay dos métodos para habilitar el modo de mantenimiento:
- Modo de drenaje. Mantiene las conexiones establecidas y la persistencia si está habilitada, pero no aceptará nuevas conexiones.
- Modo de corte. Elimina directamente todas las conexiones activas contra el backend, cerrando cualquier conexión entre el backend y los clientes.
- Editar. Abre el formulario de edición, al igual que el formulario de adición, para cambiar cualquier valor de backend.
- Deshabilitar el mantenimiento. Esta acción solo está disponible si el backend está en modo de mantenimiento. Permitirá reenviar nuevas conexiones al servidor backend nuevamente.
- Eliminar. Elimine el servidor backend del servicio virtual. Si el backend tiene un alias, el alias no se eliminará.
Backends . Esta tabla muestra todos los backends ya configurados en la granja.

- alias. Un alias de backend si se ha definido previamente un alias para el backend.
- IP. La dirección IP del backend donde se reenviarán las conexiones.
- Cerca del puerto deportivo. El puerto al que se redirigirán las conexiones en el backend. si un en blanco espacio o un asterisco'*' está configurado, las conexiones serán redirigidas al mismo puerto que se recibieron.
- Prioridad. El valor de prioridad para el servidor backend. El valor aceptado es un número entero mayor o igual a 1. Un valor menor indica una mayor prioridad para el servidor real actual. De forma predeterminada, se establecerá un valor de prioridad de 1.
- Peso. El valor de peso para el servidor real actual. Un valor más alto indica más conexiones entregadas al backend actual. De forma predeterminada, se establecerá un valor de peso de 1.
- Máx. Conexiones. Este valor será el número máximo de flujos o conexiones establecidas a un determinado backend. Si se alcanza el límite de clientes conectados a un backend determinado, el backend no aceptará más tráfico. El cliente se volverá a conectar a otro backend adecuado. El valor predeterminado es 0, que significa ilimitado.
Reglas IPDS para granjas L4xNAT #
Esta sección permite habilitar las reglas de IPDS. La lista muestra diferentes tipos de protección y un menú desplegable para activarlas. Para obtener más información, consulte la documentación específica de IPDS >> Reglas de listas negras , IPDS >> Reglas DoS , IPDS >> Reglas RBL o IPDS >> Reglas WAF.
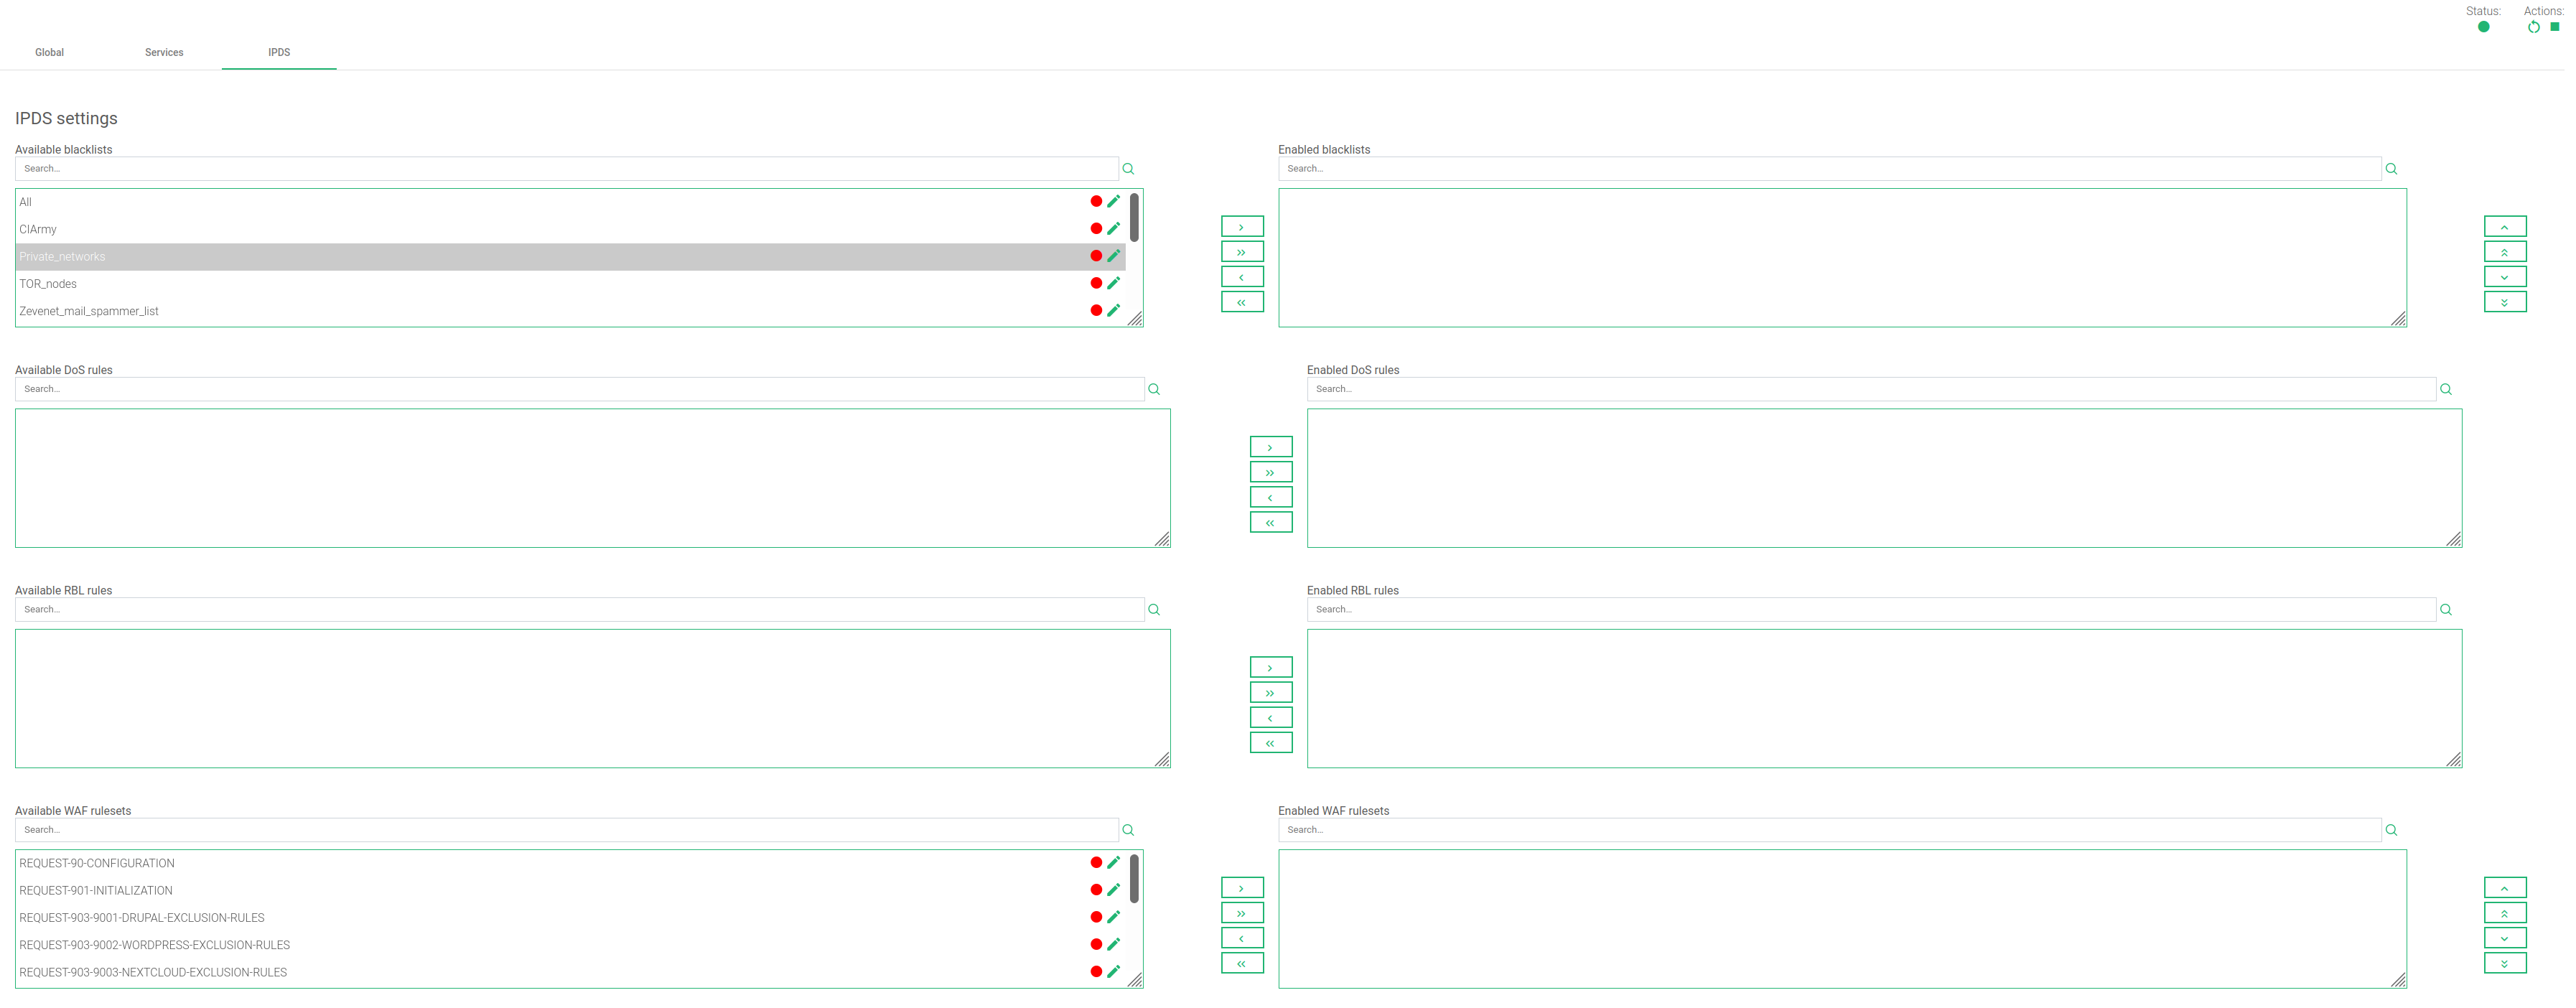
Para cada uno de los cuatro tipos de reglas IPDS (Lista Negra, DoS, WAF y RBL), existen dos tablas: Disponibles y Habilitadas. También hay un icono de cadena. En la tabla Disponibles, verá que todas las reglas disponibles son del mismo tipo y se pueden aplicar a una granja determinada. En la tabla Habilitadas, verá que las reglas aplicadas a la granja seleccionada son del mismo tipo. Además, cada regla tiene un símbolo de estado que indica si está detenida (en rojo) o en ejecución (en verde).
Se puede acceder a cada regla haciendo clic en el icono de edición, lo que le permitirá modificar sus parámetros o incluso iniciarla/detenerla. No podrá crear una nueva regla en esta vista de la granja de servidores. Para ello, acceda a la sección IPDS.
Agregue una regla haciendo clic en la regla deseada y luego haciendo clic en la flecha única derecha. O puede seleccionar más de una presionando simultáneamente la tecla Mayús y seleccionando las reglas que desea agregar. Luego hará clic en la flecha única derecha. También puedes agregar todas las listas negras disponibles haciendo clic en la doble flecha derecha.
Para eliminar una o más reglas, selecciónelas y haga clic en la flecha izquierda o haga clic en la flecha doble para eliminarlas todas.


