Vamos a cifrar la lista de certificados #
En esta sección, aprenderá más sobre Relianoid Application Delivery Controller . Esta aplicación se ha integrado con el sistema Let's Encrypt para administrar certificados SSL y utilizarlos en el proxy inverso implementado en el módulo de equilibrio de carga LSLB con el perfil HTTPS.
Let's Encrypt es una autoridad de certificación (CA) gratuita, abierta y automatizada, accesible como un servicio público en Internet y diseñada para simplificar la adquisición de certificados digitales SSL/TLS que demuestren la autenticidad de un sitio web, al tiempo que proporcionan cifrado.
Dado que Let's Encrypt es un servicio disponible en la web, el controlador de entrega de aplicaciones de Relianoid requiere una conexión directa a los servicios de Let's Encrypt para crear certificados para hosts (por ejemplo, www.relianoid.com ) o certificados comodín (por ejemplo , *.relianoid.com ). Esta comunicación entre el controlador de entrega de aplicaciones de Relianoid y Let's Encrypt se realiza mediante el protocolo ACME a través de un protocolo seguro y cifrado.
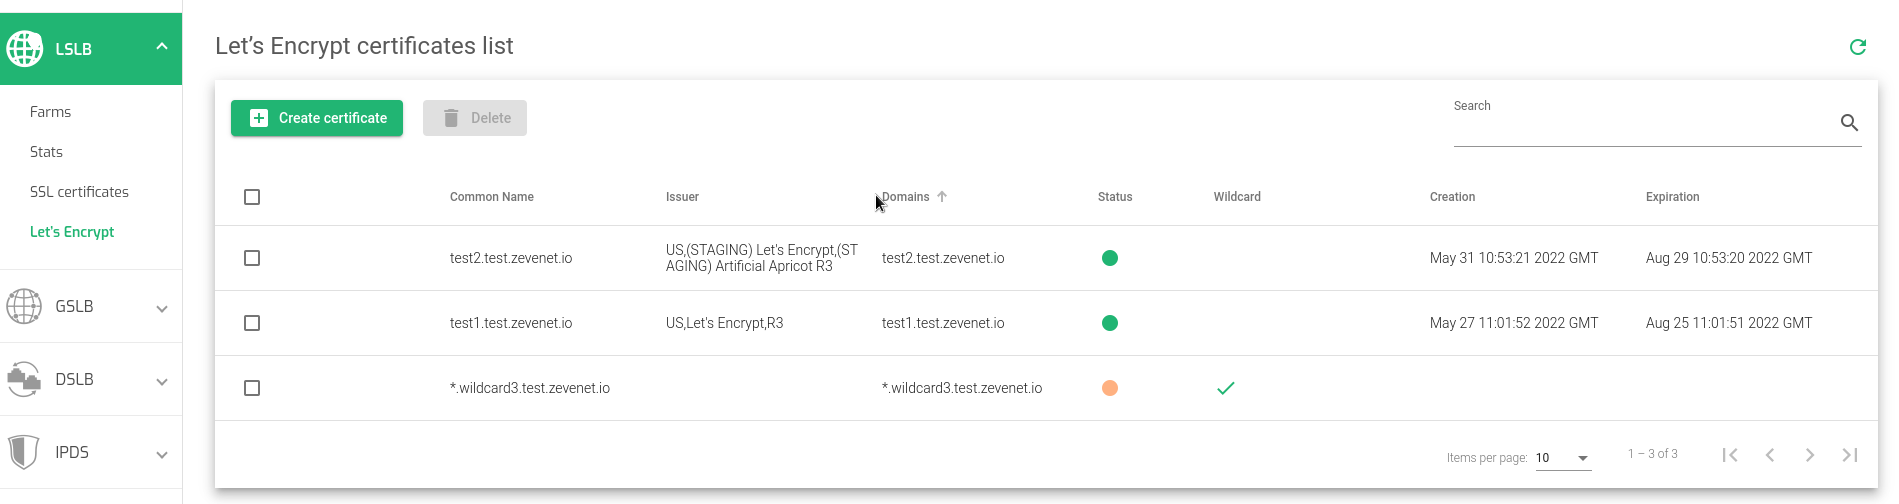
La lista de certificados incluye los siguientes detalles:
Nombre común. Nombre de host único o nombre comodín para un certificado comodín. Haga clic para ver más información sobre el certificado.
Emisor. Una autoridad certificadora que ha firmado el certificado.
Dominios. Dominio(s) para certificar la autoridad por parte del Emisor.
Estado. Color para mostrar el estado actual de un certificado:
- Verde. El certificado es válido.
- Amarillo. El certificado caducará próximamente y su renovación está pendiente.
- Rojo. El certificado ha caducado.
- Orange. A la espera de aprobación, que será emitida por Let's Encrypt.
- Gris. El certificado no es válido.
Comodín. Esta verificación está habilitada si el certificado comodín está habilitado.
contenido SEO. La fecha en que se emite el certificado.
Vencimiento. La fecha de vencimiento del certificado.
Acciones. Utilice estas acciones para cada certificado:
- Crear certificado: Muestra un formulario utilizado para crear el certificado.
- Eliminar. Elimina el certificado del almacenamiento local y de la autoridad de certificación remota de Let's Encrypt.
- Verifique los registros DNS TXT. Esta opción sólo está disponible para Certificados comodín, ya que Let's Encrypt utiliza registros DNS para validar las solicitudes cuando se envían desde un solucionador de búsqueda de DNS.
- Renovar Certificado. Esto se utiliza cuando el certificado está a punto de caducar.
- Eliminar. Elimina el certificado del almacenamiento actual y de la autoridad de certificación remota de Let's Encrypt.


