Resumen #
Los ataques KRACK son una serie de vulnerabilidades de WPA2 que permiten a un atacante aprovechar una conexión inalámbrica para descifrar e interceptar las comunicaciones inalámbricas, exponiendo así los datos subyacentes. Todos los dispositivos que utilizan WPA1 y WPA2 se ven afectados y, en el caso de dispositivos móviles con Android 6.0, esta vulnerabilidad es aún más fácil de explotar.
WPA2 es un protocolo de red que proporciona autenticación y cifrado en la capa de red, pero la falta de confidencialidad directa permite que cualquiera que descubra la contraseña maestra pueda leer todos los datos a través de una red Wi-Fi , PPP , VPN o cualquier otra encapsulación de red que utilice WPA, como se muestra a continuación.
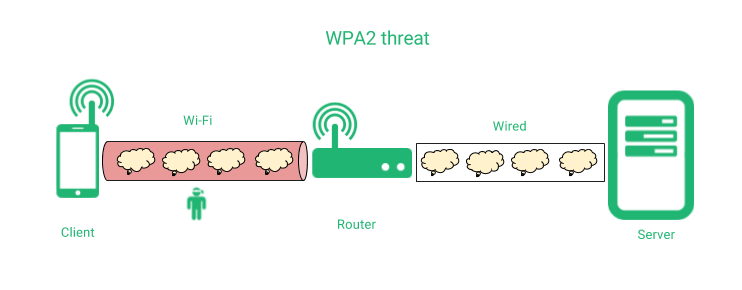
Un hombre en el medio podría secuestrar la conexión reinyectando paquetes durante el protocolo de comunicación que se realiza durante la inicialización de la conexión y aplicar virus HTTP, inyección de ransomware o cualquier otro contenido malicioso a través de la comunicación.
Para evitar cualquier divulgación de datos debido a dicha vulnerabilidad, recomendamos incluir una protección de la Capa de Seguridad de la Aplicación que garantice un canal de seguridad punto a punto entre el cliente y el servidor de la aplicación, independientemente de si la capa de red está cifrada o no, como se muestra. abajo.
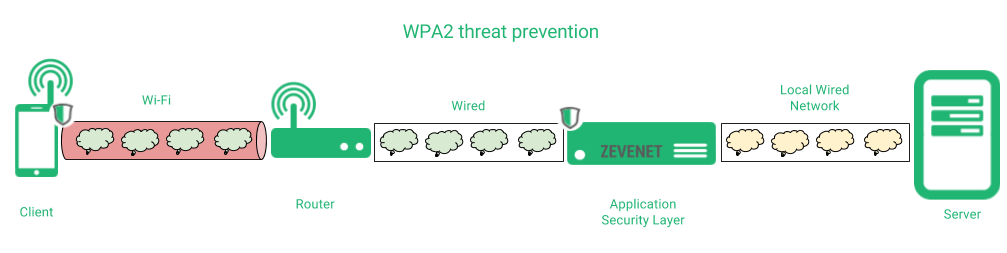
En este caso proponemos el uso de un Capa de seguridad de aplicaciones que asegura que todos los datos entre el cliente y RELIANOID está totalmente protegido, por lo que el atacante no puede revelar ningún dato aunque la conexión inalámbrica esté secuestrada. Finalmente, la conexión entre RELIANOID y el servidor de aplicaciones real podría estar simple o cifrado, según la arquitectura de la red.
Las recomendaciones para proteger los datos de tus comunicaciones son:
1. Cree una seguridad de capa de transporte de forma predeterminada para sus aplicaciones y servidores, por ejemplo con un dispositivo de seguridad de aplicaciones que, además, proporcione capacidades de equilibrio de carga y alta disponibilidad como RELIANOID. Esa opción implementa la comunicación a través de protocolos como HTTPS, SSH, SFTP, SMTPS, IMAPS, etc. en lugar de sus hermanos de protocolo simples. RELIANOID También permite una fácil gestión de los certificados de dichos servicios.
2. Mantenga actualizada la capa de seguridad de la aplicación con los parches y avisos de seguridad que se proporcionan a través de los servicios de soporte disponibles. Además, se proporcionan herramientas para detectar y corregir cifrados y configuraciones débiles, lo que permite mantener los servicios con altos niveles de seguridad.
3. La implementación de una capa de seguridad de aplicaciones permite ocultar y enmascarar todos los puertos, redes o servicios abiertos que no deberían publicarse a través de Internet, así como la posibilidad de habilitar el módulo del sistema de prevención y detección de intrusiones que protege todos sus servicios contra ataques DoS, inundación TCP, hosts maliciosos y los ataques más comunes.
Intente RELIANOID or Contactar con nosotros para más información.


